DolutechAI Blogi
Küberturvalisuse teadmised, AI trendid ja eksperdianalüüsid teie ettevõtte kaitsmiseks.
Miks teie WordPressi saidi kaitsmine ei saa oodata
Jagatud sisselogimised, vananenud pluginad ja vaiksed failimuudatused jätavad WordPressi avatuks. Tootmissaidid vajavad pidevat kaitset — mitte ainult paigaparandusi.
Loe edasi →Kõik artiklid
Miks veebirakenduste uuendused loevad: õppetunnid WordPress 7.0.2 ja wp2shellist
WordPress 7.0.2 parandas kriitilise autentimata RCE ahela nimega wp2shell. Juhtum tuletab meelde: uuendage veebirakendusi — ja kaitske neid spetsiaalse veebirakenduste turvalahendusega.
Loe edasi →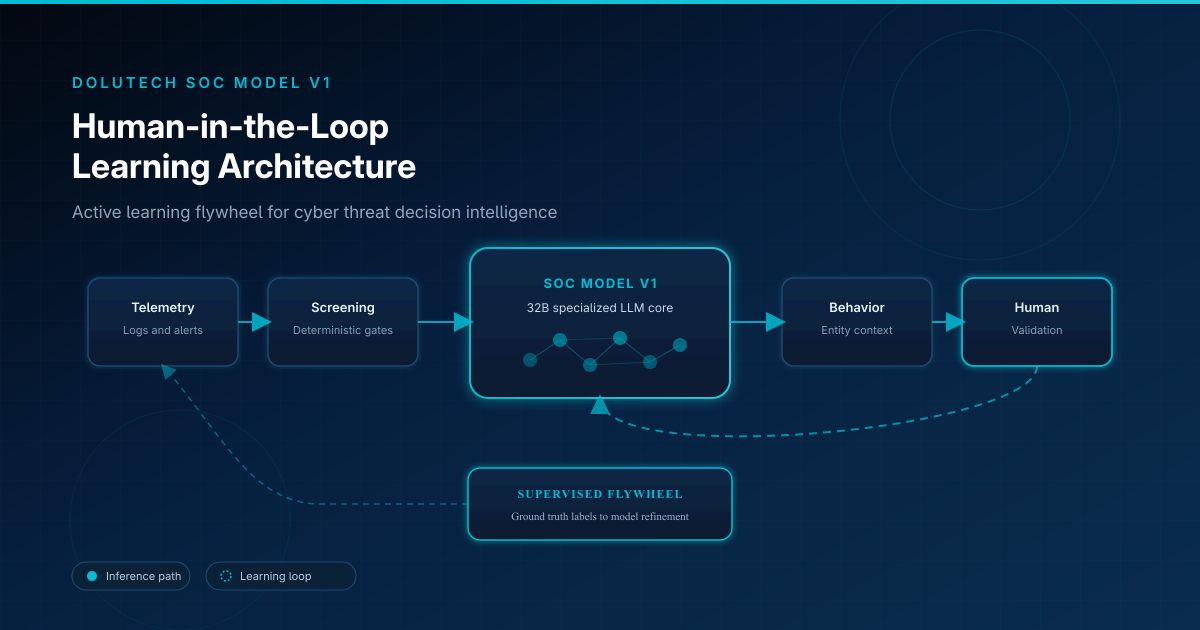
Kuidas SOC Model V1 õpib analüütikutelt: human-in-the-loop arhitektuur
Staatilised SOC-id degradeeruvad ajaga. Dolutech SOC Model V1 kasutab pidevat human-in-the-loop active learningut — juhendatud andmeflywheel, mitte riskantne RL trial-and-error ohuotsustes.
Loe edasi →
Tasuta SOC mittetulundusühingutele, kes maailma muudavad
MTÜ-sid sihitakse 3× sagedamini ja 60%-l puudub põhiline turvaeelarve. Dolutech pakub kinnitatud MTÜ-dele tasuta täielikku SOC AI Agendi litsentsi.
Loe edasi →
Dolutech Threat Network — kollektiivne kaitse ilma feedi müra
Kogukonna poolt valideeritud threat intelligence kinnitatud SOC tabamustest ja intsidentidest — mitte toored avalikud feedid, mis ujutavad analüütikuid valepositiividega.
Loe edasi →