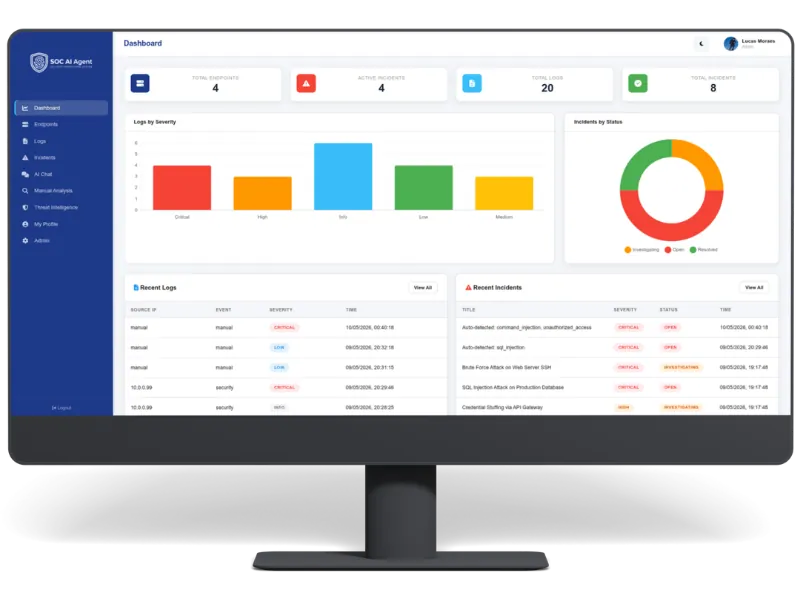
Juhtpaneel
Juht- ja operatiivülevaade reaalajas.
WAF, pahavara, AI-analüüs, SOAR ja threat intel ühes ökosüsteemis. Katab kõik saidid serveris, olgu jagatud hosting, VPS või no-code stack.
Ründed tabavad esmalt veebirakendusi: admin-sondid, jõurünnakud, botid ja injektsioon. Serverikomplektid ja perimeetri WAF-id ei ole SOC. Vajate tuvastust, vastust ja konteksti ühes kohas.
Admin-paneeli sondid ja CVE-d enne paigaldamist
Jõurünnakud ja credential stuffing sisselogimistel
Botiliiklus, scraping ja CDN-taseme kuritarvitamine
Keegi ei vaata logisid kell 3 öösel, kui rünne toimub
Jagatud hosting ja veebiserverid vajavad SOC-i, mitte ainult WAF-i. Telli ja kaitse kõiki saite serveris.
Sama mitmeagendi arhitektuur kui SOC AI Agent. Iga veebisündmus klassifitseeritakse ja analüüsitakse õige spetsialisti poolt, Web & Applications agent kontekstiga eesotsas.
Klassifitseerib iga sündmuse, delegeerib spetsialistidele, koondab analüüsi ja käivitab SOAR playbookid autonoomselt, 24/7.
event:    POST /api/orders?id=1' OR 1=1--
agent:    web_applications
rule:     webapp_sqli_attempt
severity: high
soar:     block_ip + quarantine_session
status:   contained in 0.8s
Web & Applications spetsialist analüüsib HTTP-päringuid, rakenduse logisid, API-sid ja vigu täieliku veebikontekstiga.
Managed-plaanis on kuine inimsekkumine ja serveriraport kaasatud. Teistel plaanidel vastavad SOAR ja AI autonoomselt.
Kõik 24 moodulit avatud: paneel, intsidentid, SOAR, threat intel, IOC-vood ja rohkem. Ingestioon jääb veebikonnektoritele: SOC-võimsus ilma ettevõtte infrastruktuurita.
Juht- ja operatiivülevaade reaalajas.
Natiivse XDR agendi inventuur reaalajas protsessi-, faili-, registri- ja võrgutelemeetriaga Windowsil ja Linuxil.
CVE avastamine lõpp-punktides CVSS skooride, tõsidusfiltrite ja nõudmisel skannimisega, seotud varade inventuuriga.
Otsing, filtrid ja sündmuste korrelatsioon.
Sorteerimine, raskusaste, määramine ja lahendamine.
Playbookid, täitmised ja reageerimise integratsioonid.
Kontekstipõhine assistent teie keskkonna kohta.
Analüütikute juhitud uurimine.
Vaadake, lisage ja hallake IP-de, domeenide ja pahatahtlike tegevuste blokeeringuid täieliku auditijäljega.
Käitumisanalüüs masinõppega anomaaliate, siseohtude ja baasjoone kõrvalekallete tuvastamiseks.
OWASP ja Sigma veebireeglid, reaalajas blokeeritud päringud ja häälestus konsoolist, ilma eraldi WAF-tooteta.
Analüüsige turvaliselt pahatahtlikke failitõendeid veebipaneelist: isoleeritud sandbox, otsused ja AI-põhine triaaž ilma tootmise lõpp-punkte puutumata.
Ohu konteksti rikastamine.
Rünnakute geolokatsioon ja päritolu.
Reaalajas indikaatorid.
Päringute ja vastete ajalugu.
Oma koostöövõrk: jagage ja võtke vastu kogukonna kinnitatud IOC-sid automaatse rikastamisega.
Valideerib, parandab ja rikastab indikaatoreid ning ohukonteksti pideva korrelatsiooniga logide ja intsidentidega.
Konfigureeritavad sisse- ja väljundallikad.
Kontrollitud erandid valepositiivsete vähendamiseks.
Kasutajad, rollid ja õigused.
Poliitikad, säilitamine ja eelistused.
Isiklik konto ja sessiooni eelistused.
Turvaline MFA (TOTP) analüütikutele ja administraatoritele, rollipõhiste poliitikate ja kaitstud sessioonidega.
Saatke logid ja turbesündmused hostingust, saitidest ja stackist, natiivse WAF-iga igal konnektoril ja ilma SIEM-projektita.
Iga struktureeritud veebisündmus API kaudu.
SOC Collector plugin WordPressi saitidele, üks konnektor paljude seas.
Natiivne SDK Lovable rakendustele: sündmused, vead ja turvasignaalid.
Voogedastage logid ja runtime sündmused Replit rakendustest.
Deploy logid, funktsioonid ja edge sündmused.
CDN ja perimeetri sündmused korreleeritud saidi intsidentidega.
Üldine HTTP lõpp-punkt kohandatud integratsioonidele.
Kassa, halduse ja rakenduste sündmused: kaarditestimine, konto ülevõtmine ja poe kuritarvitamine ilma eraldi SIEMita.
SOC Collectori moodul PrestaShopi poodidele, samade konnektori võimalustega nagu WordPressil.
SOC Collectori moodul Magento poodidele, samade konnektori võimalustega nagu WordPressil.
Iga WebApp konnektor sisaldab natiivset WAF kaitset: OWASP joondatud reeglid ja Sigma tuvastused veebirakendustele, automaatne reeglite uuendamine ja SOAR vastus. Eraldi WAF litsentsi pole vaja.
Vaadake OWASP ja Sigma reeglite tabamusi, blokeeritud päringuid ja tõsidust, kõik seotud intsidentide ja mänguraamatutega samas konsoolis.
Kaasatud igas WebApp konnektoris, eraldi WAF litsentsi pole.
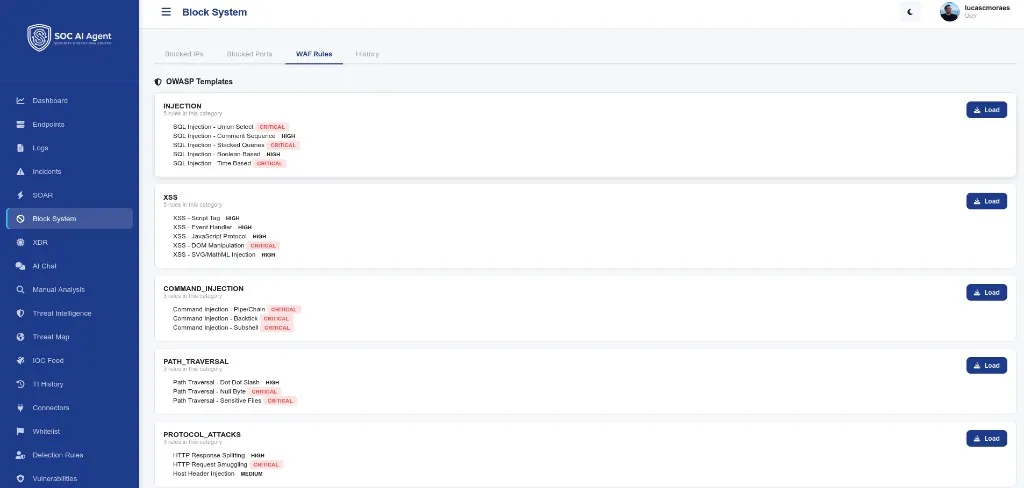
Blokeerige SQL süstimine, XSS, path traversal, skanneri sondid ja pahatahtlikud botid OWASP Top 10 veebirünnaku mustrite põhjal, enne kui ohud jõuavad rakenduseni.
Sigma tuvastused HTTP anomaaliate, sisselogimise kuritarvitamise, CMS ja plugin käitumise ning API väärkasutuse jaoks, korreleeritud Web & Applications spetsialistagendiga.
Reeglistikke uuendatakse platvormis pidevalt: null seisakut, käsitsi paikamist pole vaja ja uued veebiohu mustrid juurutatakse ilma kliendi sekkumiseta.
Paigaldage agent või konnektor hostingule, suunake webhookid või kasutage SDK-sid, minutitega. CMS-id sh WordPress, PrestaShop ja Magento ühenduvad nagu iga teine.
HTTP-logid, autentimine, failid, CDN ja API-d võetakse reaalajas vastu kõigi serveri saitide jaoks.
Orkestreerija ja kaheksa spetsialisti korreleerivad signaale ja hindavad ohte veebikontekstiga.
Playbookid blokeerivad IP-sid, isoleerivad sessioone ja teavitavad meeskonda, tihti alla ühe sekundi.
Jõurünnakud, credential stuffing ja võimatud reisid admini- ja kasutajalogidel.
Kahtlased failid, webshellid ja volitamata muudatused serveris ja rakendustes.
SQLi, XSS-sondid, path traversal ja pahatahtlikud payloadid veebipäringutes.
Ebanormaalne liiklus Cloudflare'i kaudu, scraperid ja DDoS-eelkäijad korreleeritud rakenduse logidega.
Magecart-tüüpi pahatahtlik JavaScript kassas, mis varastab kaarte ja sessioonitokeneid.
Volitamata lehemuudatused, paigaldatud shellid ja püsivus pärast kompromiteerimist.
Üks tellimus serveri kohta. Kõik selle serveri saidid on kaetud. Valige plaan ja saate pakkumise e-postiga.
Täielik SOC-platvorm serveris, ilma AI koodianalüüsi, Boot mode'i, varukoopia või inimsekkumiseta.
Kõik Essentialist, pluss AI koodi/pahavara analüüs ja SEO-ohutu Boot mode.
Kõik Pro'st, pluss individuaalne varukoopia, inimsekkumise envelope ja kuine serveriaruanne.
Hinnad pakkumise alusel, serveri ja kuu kohta. Pärast päringut saate pakkumise ja lingi tellimuse aktiveerimiseks süsteemis.
| Võrdlus | SOC AI WebApps | BitNinja | Imunify360 | cPGuard | Imperva WAF |
|---|---|---|---|---|---|
| Toote tüüp | Täielik SOC AI | Serverikomplekt | Serverikomplekt | Serverikomplekt | Perimeetri WAF |
| WAF | |||||
| Pahavara skann | |||||
| AI koodianalüüs | |||||
| Mitmeagendi SOC/SOAR | |||||
| MDR / inimvastus | |||||
| Threat intel platvorm | |||||
| Boot mode SEO-safe | |||||
| Varukoopia + inimenvelope | |||||
| Kuine serveriaruanne |
Konkurentide võimekused on kaardistatud avaliku dokumentatsiooni põhjal ja muutuvad ajas. Võrrelge samaväärset katvust enne otsustamist.
WAF, pahavara ja SOAR ühes ökosüsteemis. Telli oma serverile sobiv plaan.
Jah. SOC AI WebApps jookseb samal SOC AI Agent platvormil: orkestreerija, kaheksa agenti, SOAR, intsidentid ja threat intel. Erinevus on ulatus: veebikonnektorid ja tellimus serveri kohta.
Paigaldage konnektor või agent serverisse, suunake webhookid või kasutage SDK-d. CMS-idel sh WordPressil, PrestaShopil ja Magentol on eraldi collectori moodul; muu ühendub API, Cloudflare'i või webhooki kaudu.
Jah. Natiivsed SDK-d võimaldavad saata sündmusi, vigu ja turvasignaale Lovable ja Replit rakendustest ilma kohandatud infrastruktuuri ehitamata.
Uuendage SOC AI Agentile lõpp-punkti agentide, ettevõtte SIEM konnektorite ja täieliku infrastruktuuri katte jaoks. Teie konto ja playbookid saavad migreeruda. Võtke meiega ühendust ülemineku planeerimiseks.
Tellimus on veebiserveri ja kuu kohta, plaanis Essential, Pro või Managed. Kõik selle serveri saidid on kaetud. Pärast päringut saadame pakkumise ja soovitame õige plaani lühikeses vestluses.
Jah. SOAR playbookid saavad blokeerida IP-sid, panna sessioone karantiini ja teostada containmenti alla ühe sekundi. Kriitilised tegevused võivad toetatud plaanidel eskaleeruda human-in-the-loop režiimi.
Jah. Muutumatud auditijäljed, konfigureeritav säilitamine ning GDPR, RGPD ja LGPD tugi on integreeritud esimesest päevast.
Jah. Cloudflare, jagatud hosting, VPS ja JAMstack ühenduvad ilma konkreetse CMS-ita.
Jah. Iga WebApp konnektor sisaldab natiivset WAF kaitset OWASP joondatud reeglite ja Sigma tuvastustega veebirakendustele. Reeglid uuenevad automaatselt ja blokeeringud integreeruvad intsidentide ja SOAR-iga, eraldi WAF toodet ega litsentsi pole vaja.
Valige plaan ja tellige. Seejärel saate pakkumise ja lingi tellimuse aktiveerimiseks süsteemis.
Demota · Vastus tööpäevade jooksul · Täielik platvorm