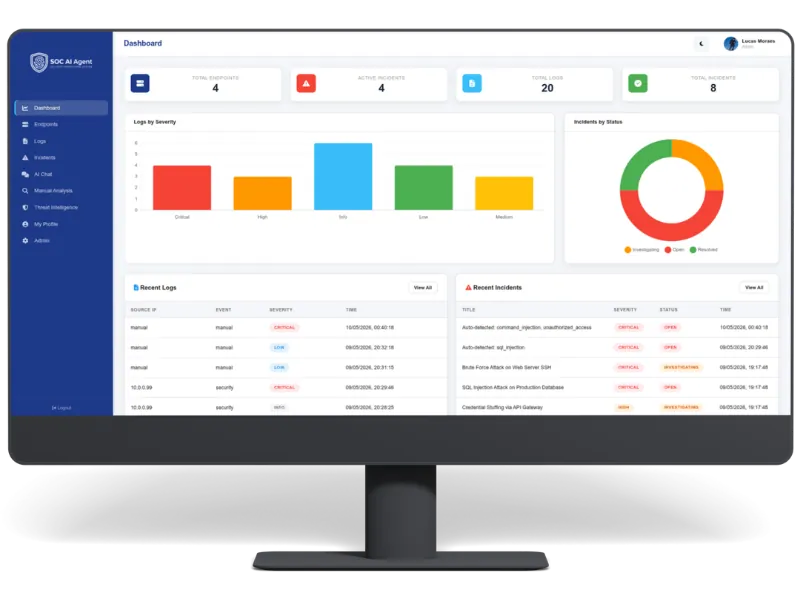
Tableau de bord
Vue exécutive et opérationnelle en temps réel.
WAF, malware, analyse IA, SOAR et threat intel dans un seul écosystème. Couvre tous les sites du serveur, en mutualisé, VPS ou stack no-code.
Les attaques frappent d'abord les apps web : sondes admin, force brute, bots et injection. Les suites serveur et WAF de périmètre ne font pas un SOC. Il faut détection, réponse et contexte au même endroit.
Sondes sur les panels admin et CVE exploitées avant le correctif
Force brute et credential stuffing sur les logins
Trafic de bots, scraping et abus au niveau CDN
Personne ne surveille les logs à 3 h du matin quand l'attaque arrive
L’hébergement partagé et les serveurs web ont besoin d’un SOC, pas seulement d’un WAF. Souscrivez et protégez tous les sites du serveur.
La même architecture multi-agents que SOC AI Agent. Chaque événement web est classé et analysé par le bon spécialiste, avec l'agent Web & Applications en tête.
Classifie chaque événement, délègue aux spécialistes, consolide l'analyse et déclenche les playbooks SOAR de façon autonome, 24/7.
event:    POST /api/orders?id=1' OR 1=1--
agent:    web_applications
rule:     webapp_sqli_attempt
severity: high
soar:     block_ip + quarantine_session
status:   contained in 0.8s
Le spécialiste Web & Applications analyse requêtes HTTP, logs applicatifs, API et erreurs avec un contexte web complet.
Sur Managed, intervention humaine mensuelle et rapport serveur inclus. Sur les autres plans, SOAR et IA répondent de façon autonome.
Les 24 modules débloqués : tableau de bord, incidents, SOAR, threat intel, feeds IOC et plus. L'ingestion reste sur les connecteurs web : puissance SOC sans infra entreprise.
Vue exécutive et opérationnelle en temps réel.
Inventaire de l'agent XDR natif avec télémétrie en temps réel des processus, fichiers, registre et réseau sur Windows et Linux.
Découverte de CVE sur les endpoints avec score CVSS, filtres de sévérité et scans à la demande liés à l'inventaire des actifs.
Recherche, filtres et corrélation d'événements.
Triage, sévérité, affectation et résolution.
Playbooks, exécutions et intégrations de réponse.
Assistant contextuel pour votre environnement.
Investigation guidée par l'analyste.
Consultez, ajoutez et gérez les blocages d'IPs, domaines et actions malveillantes avec audit complet.
Analyse comportementale avec machine learning pour détecter anomalies, menaces internes et écarts de baseline.
Règles web OWASP et Sigma, requêtes bloquées en direct et réglage depuis la console, sans produit WAF séparé.
Analysez en toute sécurité les preuves de fichiers malveillants depuis le panneau web : sandbox isolé, verdicts et triage enrichi par l'IA sans toucher aux endpoints de production.
Enrichissement du contexte de menace.
Géolocalisation et origine des attaques.
Indicateurs en temps réel.
Historique de requêtes et correspondances.
Réseau collaboratif propriétaire : partagez et recevez des IOC validés par la communauté avec enrichissement automatique.
Valide, corrige et enrichit les indicateurs et le contexte de menace avec corrélation continue contre logs et incidents.
Sources d'ingestion et de sortie configurables.
Exceptions contrôlées pour réduire les faux positifs.
Utilisateurs, rôles et permissions.
Politiques, rétention et préférences.
Compte personnel et préférences de session.
MFA sécurisé (TOTP) pour analystes et administrateurs, avec politiques par rôle et sessions protégées.
Envoyez logs et événements de sécurité depuis l'hébergement, les sites et la stack, avec WAF natif sur chaque connecteur et sans projet SIEM.
Tout événement web structuré via API.
Plugin SOC Collector pour sites WordPress, un connecteur parmi d'autres.
SDK natif pour apps Lovable : événements, erreurs et signaux de sécurité.
Diffusez logs et événements runtime depuis apps Replit.
Logs de déploiement, fonctions et événements edge.
Événements CDN et périmètre corrélés aux incidents du site.
Endpoint HTTP générique pour intégrations personnalisées.
Événements checkout, admin et apps : tests de cartes, prise de comptes et abus de boutique sans SIEM séparé.
Module SOC Collector pour boutiques PrestaShop, avec les mêmes capacités que le connecteur WordPress.
Module SOC Collector pour boutiques Magento, avec les mêmes capacités que le connecteur WordPress.
Chaque connecteur WebApp inclut une protection WAF native : règles alignées OWASP et détections Sigma pour applications web, mise à jour automatique des règles et réponse SOAR. Aucune licence WAF séparée.
Examinez les hits de règles OWASP et Sigma, requêtes bloquées et sévérité, le tout lié aux incidents et playbooks dans la même console.
Inclus avec chaque connecteur WebApp, aucune licence WAF séparée.
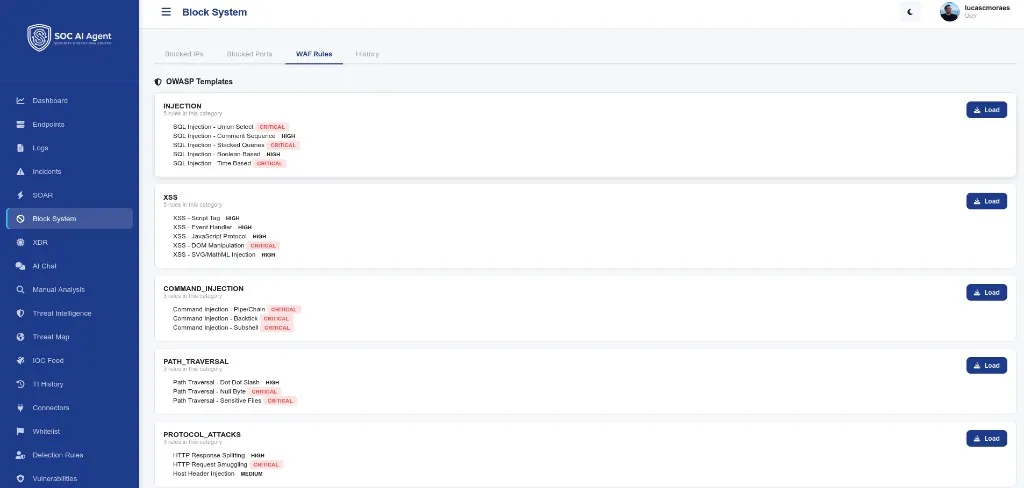
Bloquez injection SQL, XSS, path traversal, sondes de scanners et bots malveillants selon les modèles d'attaque web OWASP Top 10, avant que les menaces n'atteignent votre application.
Détections Sigma adaptées aux anomalies HTTP, abus de connexion, comportement CMS et plugins et mauvaise utilisation d'API, corrélées par l'agent spécialiste Web & Applications.
Les jeux de règles sont mis à jour en continu sur la plateforme : zéro interruption, pas de correctifs manuels et nouveaux modèles de menace web déployés sans action client.
Installez l'agent ou le connecteur sur l'hébergement, pointez des webhooks ou utilisez des SDK, en quelques minutes. Les CMS dont WordPress, PrestaShop et Magento se connectent comme les autres.
Logs HTTP, auth, fichiers, CDN et API sont ingérés en temps réel pour tous les sites du serveur.
L'orchestrateur et les huit spécialistes corrélent les signaux et notent les menaces avec le contexte web.
Les playbooks bloquent des IP, isolent des sessions et alertent l'équipe, souvent en moins d'une seconde.
Force brute, credential stuffing et voyages impossibles sur les logins admin et utilisateurs.
Fichiers suspects, webshells et modifications non autorisées sur le serveur et les apps.
SQLi, sondes XSS, path traversal et payloads malveillants dans les requêtes web.
Trafic anormal via Cloudflare, scrapers et précurseurs de DDoS corrélés aux logs applicatifs.
JavaScript malveillant type Magecart au checkout qui vole cartes et jetons de session.
Modifications non autorisées de pages, shells déposées et persistance après compromission.
Un abonnement par serveur. Tous les sites de ce serveur sont couverts. Choisissez le plan et recevez la proposition par e-mail.
Plateforme SOC complète sur le serveur, sans analyse IA de code, Boot mode, backup ni envelope humaine.
Tout Essential, plus analyse IA de code/malware et Boot mode sûr pour le SEO.
Tout Pro, plus backup individuel, envelope d'intervention humaine et rapport mensuel serveur.
Tarifs sur proposition, par serveur et par mois. Après votre demande, vous recevez la proposition et le lien pour activer l'abonnement dans le système.
| Comparaison | SOC AI WebApps | BitNinja | Imunify360 | cPGuard | Imperva WAF |
|---|---|---|---|---|---|
| Type de produit | SOC AI complet | Suite serveur | Suite serveur | Suite serveur | WAF de périmètre |
| WAF | |||||
| Scan malware | |||||
| Analyse IA du code | |||||
| SOC/SOAR multi-agents | |||||
| MDR / réponse humaine | |||||
| Plateforme threat intel | |||||
| Boot mode SEO-safe | |||||
| Backup + envelope humaine | |||||
| Rapport mensuel serveur |
Les capacités des concurrents ont été relevées dans la documentation publique et évoluent. Comparez une couverture équivalente avant de décider.
WAF, malware et SOAR dans le même écosystème. Souscrivez au bon plan pour votre serveur.
Oui. SOC AI WebApps tourne sur la même plateforme SOC AI Agent : orchestrateur, huit agents, SOAR, incidents et threat intel. La différence est le périmètre : connecteurs web et abonnement par serveur.
Installez le connecteur ou l'agent sur le serveur, pointez des webhooks ou utilisez un SDK. Les CMS dont WordPress, PrestaShop et Magento ont un module collector dédié ; le reste se connecte via API, Cloudflare ou webhook.
Oui. Les SDK natifs permettent d'envoyer événements, erreurs et signaux de sécurité depuis applications Lovable et Replit sans construire d'infrastructure personnalisée.
Passez à SOC AI Agent pour agents endpoint, connecteurs SIEM entreprise et couverture infrastructure complète. Votre compte et vos playbooks peuvent migrer. Contactez-nous pour planifier la transition.
L'abonnement est par serveur web et par mois, en plan Essential, Pro ou Managed. Tous les sites de ce serveur sont couverts. Après votre demande, nous envoyons la proposition et recommandons le bon plan lors d'un court échange.
Oui. Les playbooks SOAR peuvent bloquer des IP, mettre des sessions en quarantaine et exécuter la containment en moins d'une seconde. Les actions critiques peuvent escalader vers human-in-the-loop sur les plans compatibles.
Oui. Pistes d'audit immuables, rétention configurable et support GDPR, RGPD et LGPD sont intégrés dès le premier jour.
Oui. Cloudflare, mutualisé, VPS et stacks JAMstack se connectent sans CMS spécifique.
Oui. Chaque connecteur WebApp inclut une protection WAF native avec règles alignées OWASP et détections Sigma pour applications web. Les règles se mettent à jour automatiquement et les blocages s'intègrent aux incidents et SOAR, sans produit ni licence WAF séparée.
Choisissez le plan et abonnez-vous. Vous recevez ensuite la proposition et le lien pour activer l'abonnement dans le système.
Pas de démo · Réponse en jours ouvrés · Plateforme complète