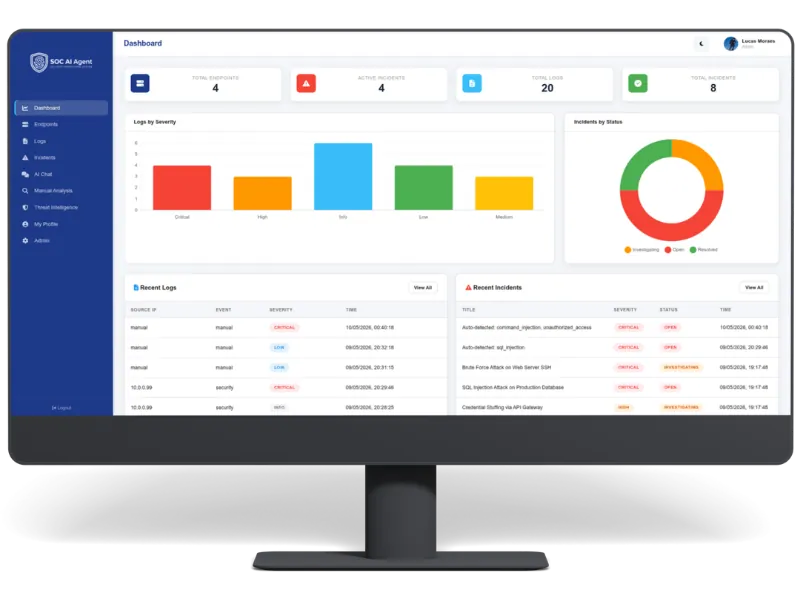
Übersicht
Executive- und operative Echtzeitansicht.
WAF, Malware, KI-Analyse, SOAR und Threat Intel in einem Ökosystem. Schützt alle Sites auf dem Server, ob Shared Hosting, VPS oder No-Code-Stack.
Angriffe treffen zuerst Web-Apps: Admin-Sonden, Brute Force, Bots und Injection. Server-Suites und Perimeter-WAFs sind kein SOC. Sie brauchen Erkennung, Reaktion und Kontext an einem Ort.
Admin-Panel-Sonden und CVEs vor dem Patch ausgenutzt
Brute Force und Credential Stuffing an Logins
Bot-Traffic, Scraping und Missbrauch auf CDN-Ebene
Niemand beobachtet die Logs um 3 Uhr nachts, wenn der Angriff kommt
Shared Hosting und Webserver brauchen ein SOC, nicht nur ein WAF. Abonnieren und alle Sites auf dem Server schützen.
Dieselbe Multi-Agenten-Architektur wie SOC AI Agent. Jedes Web-Ereignis wird vom richtigen Spezialisten klassifiziert und analysiert, mit dem Web-&-Applications-Agenten im Fokus.
Klassifiziert jedes Event, delegiert an Spezialisten, konsolidiert Analysen und löst SOAR-Playbooks autonom aus, 24/7.
event:    POST /api/orders?id=1' OR 1=1--
agent:    web_applications
rule:     webapp_sqli_attempt
severity: high
soar:     block_ip + quarantine_session
status:   contained in 0.8s
Der Web-&-Applications-Spezialist analysiert HTTP-Anfragen, App-Logs, APIs und Fehler mit vollem Web-Kontext.
Im Managed-Plan sind monatliche menschliche Intervention und Serverbericht enthalten. In den anderen Plänen reagieren SOAR und KI autonom.
Alle 24 Module freigeschaltet: Dashboard, Incidents, SOAR, Threat Intel, IOC-Feeds und mehr. Ingestion bleibt bei Web-Konnektoren: SOC-Leistung ohne Enterprise-Infrastruktur.
Executive- und operative Echtzeitansicht.
Inventar des nativen XDR-Agenten mit Echtzeit-Telemetrie von Prozessen, Dateien, Registry und Netzwerk auf Windows und Linux.
CVE-Erkennung über Endpunkte mit CVSS-Bewertung, Schweregradfiltern und On-Demand-Scans im Anlagenbestand.
Suche, Filter und Ereigniskorrelation.
Triage, Schweregrad, Zuweisung und Lösung.
Playbooks, Ausführungen und Reaktionsintegrationen.
Kontextueller Assistent für Ihre Umgebung.
Analystengeführte Untersuchung.
Anzeigen, hinzufügen und verwalten von Sperren für IPs, Domains und bösartige Aktionen mit vollständigem Audit-Trail.
Verhaltensanalyse mit Machine Learning zur Erkennung von Anomalien, Insider-Bedrohungen und Baseline-Abweichungen.
OWASP- und Sigma-Webregeln, live blockierte Anfragen und Abstimmung in der Konsole, ohne separates WAF-Produkt.
Analysieren Sie bösartige Dateibeweise sicher über das Web-Panel: isolierte Sandbox, Verdicts und KI-angereichertes Triage, ohne Produktions-Endpoints zu berühren.
Anreicherung des Bedrohungskontexts.
Geolokalisierung und Herkunft von Angriffen.
Echtzeit-Indikatoren.
Abfrage- und Trefferhistorie.
Eigenes kollaboratives Netzwerk: teilen und empfangen Sie community-validierte IOCs mit automatischer Anreicherung.
Validiert, korrigiert und reichert Indikatoren und Bedrohungskontext mit kontinuierlicher Korrelation gegen Logs und Vorfälle an.
Konfigurierbare Ingestion- und Ausgabequellen.
Kontrollierte Ausnahmen zur Reduzierung von False Positives.
Benutzer, Rollen und Berechtigungen.
Richtlinien, Aufbewahrung und Einstellungen.
Persönliches Konto und Sitzungseinstellungen.
Sicheres MFA (TOTP) für Analysten und Administratoren mit rollenbasierten Richtlinien und geschützten Sitzungen.
Senden Sie Logs und Security-Events von Hosting, Sites und Stack, mit nativem WAF auf jedem Konnektor und ohne SIEM-Projekt.
Jedes strukturierte Web-Event per API.
SOC-Collector-Plugin für WordPress-Sites, ein Konnektor unter mehreren.
Natives SDK für Lovable-Apps: Events, Fehler und Sicherheitssignale.
Logs und Runtime-Events aus Replit-Apps streamen.
Deploy-Logs, Functions und Edge-Events.
CDN- und Perimeter-Events korreliert mit Site-Incidents.
Generischer HTTP-Endpoint für individuelle Integrationen.
Checkout-, Admin- und App-Events: Kartentests, Kontoübernahme und Storefront-Missbrauch ohne separates SIEM.
SOC-Collector-Modul für PrestaShop-Shops mit denselben Connector-Fähigkeiten wie WordPress.
SOC-Collector-Modul für Magento-Shops mit denselben Connector-Fähigkeiten wie WordPress.
Jeder WebApp-Konnektor enthält nativen WAF-Schutz: OWASP-ausgerichtete Regeln und Sigma-Erkennungen für Webanwendungen, automatische Regel-Updates und SOAR-Reaktion. Keine separate WAF-Lizenz.
OWASP- und Sigma-Regel-Treffer, blockierte Anfragen und Schweregrad prüfen, verknüpft mit Incidents und Playbooks in derselben Konsole.
In jedem WebApp-Konnektor enthalten, keine separate WAF-Lizenz.
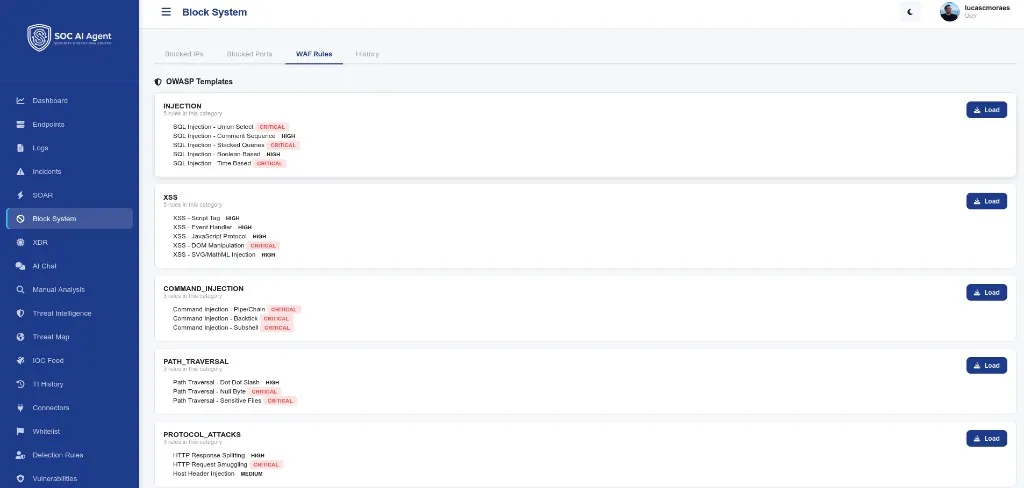
Blockieren Sie SQL-Injection, XSS, Path Traversal, Scanner-Sonden und bösartige Bots basierend auf OWASP-Top-10-Angriffsmustern, bevor Bedrohungen Ihre Anwendung erreichen.
Sigma-Erkennungen für HTTP-Anomalien, Login-Missbrauch, CMS- und Plugin-Verhalten sowie API-Missbrauch, korreliert durch den Web & Applications Spezialisten-Agenten.
Regelsätze werden kontinuierlich in der Plattform aktualisiert: null Ausfallzeit, kein manuelles Patchen und neue Web-Bedrohungsmuster ohne Kundenaktion bereitgestellt.
Agent oder Konnektor auf dem Hosting installieren, Webhooks setzen oder SDKs nutzen, in Minuten. CMS inklusive WordPress, PrestaShop und Magento verbinden sich wie jedes andere.
HTTP-Logs, Auth, Dateien, CDN und APIs werden in Echtzeit für alle Sites auf dem Server aufgenommen.
Orchestrator und acht Spezialisten korrelieren Signale und bewerten Bedrohungen mit Web-Kontext.
Playbooks blockieren IPs, isolieren Sitzungen und alarmieren das Team, oft in unter einer Sekunde.
Brute Force, Credential Stuffing und Impossible-Travel-Muster an Admin- und User-Logins.
Verdächtige Dateien, Webshells und unautorisierte Änderungen auf Server und Apps.
SQLi, XSS-Sonden, Path Traversal und bösartige Payloads in Web-Anfragen.
Anomaler Traffic über Cloudflare, Scraper und DDoS-Vorläufer korreliert mit App-Logs.
Bösartiges JavaScript à la Magecart am Checkout, das Karten und Session-Token stiehlt.
Unautorisierte Seitenänderungen, abgelegte Shells und Persistenz nach Kompromittierung.
Ein Abonnement pro Server. Alle Sites auf diesem Server sind abgedeckt. Plan wählen und Angebot per E-Mail erhalten.
Vollständige SOC-Plattform auf dem Server, ohne KI-Codeanalyse, Boot-Modus, Backup oder menschliches Envelope.
Alles aus Essential plus KI-Code-/Malware-Analyse und SEO-sicherer Boot-Modus.
Alles aus Pro plus individuelles Backup, menschliches Interventions-Envelope und monatlicher Serverbericht.
Preise auf Anfrage, pro Server und pro Monat. Nach Ihrer Anfrage erhalten Sie das Angebot und den Link zur Aktivierung des Abonnements im System.
| Vergleich | SOC AI WebApps | BitNinja | Imunify360 | cPGuard | Imperva WAF |
|---|---|---|---|---|---|
| Produkttyp | Vollständiges SOC AI | Server-Suite | Server-Suite | Server-Suite | Perimeter-WAF |
| WAF | |||||
| Malware-Scan | |||||
| KI-Codeanalyse | |||||
| Multi-Agenten-SOC/SOAR | |||||
| MDR / menschliche Reaktion | |||||
| Threat-Intel-Plattform | |||||
| Boot-Modus SEO-safe | |||||
| Backup + menschliches Envelope | |||||
| Monatlicher Serverbericht |
Die Fähigkeiten der Wettbewerber wurden aus öffentlicher Dokumentation abgeleitet und ändern sich mit der Zeit. Vergleichen Sie die gleichwertige Abdeckung vor der Entscheidung.
WAF, Malware und SOAR in einem Ökosystem. Abonnieren Sie den passenden Plan für Ihren Server.
Ja. SOC AI WebApps läuft auf derselben SOC-AI-Agent-Plattform: Orchestrator, acht Agenten, SOAR, Incidents und Threat Intel. Der Unterschied ist der Scope: Web-Konnektoren und ein Abonnement pro Server.
Installieren Sie Konnektor oder Agent auf dem Server, setzen Sie Webhooks oder nutzen Sie ein SDK. CMS inklusive WordPress, PrestaShop und Magento haben ein eigenes Collector-Modul; alles andere verbindet sich per API, Cloudflare oder Webhook.
Ja. Native SDKs ermöglichen das Senden von Events, Fehlern und Sicherheitssignalen aus Lovable- und Replit-Anwendungen ohne eigene Infrastruktur.
Upgrade auf SOC AI Agent für Endpoint-Agents, Enterprise-SIEM-Connectors und vollständige Infrastruktur-Abdeckung. Ihr Konto und Playbooks können migrieren. Kontaktieren Sie uns zur Planung.
Das Abonnement gilt pro Webserver und pro Monat, im Plan Essential, Pro oder Managed. Alle Sites auf diesem Server sind abgedeckt. Nach Ihrer Anfrage senden wir das Angebot und empfehlen den richtigen Plan in einem kurzen Gespräch.
Ja. SOAR-Playbooks können IPs blockieren, Sessions unter Quarantäne stellen und Containment in unter einer Sekunde ausführen. Kritische Aktionen können auf unterstützten Plänen zu Human-in-the-Loop eskalieren.
Ja. Unveränderliche Audit-Trails, konfigurierbare Retention und GDPR-, RGPD- und LGPD-Unterstützung sind ab Tag eins integriert.
Ja. Cloudflare, Shared Hosting, VPS und JAMstack-Stacks verbinden sich ohne spezielles CMS.
Ja. Jeder WebApp-Konnektor enthält nativen WAF-Schutz mit OWASP-ausgerichteten Regeln und Sigma-Erkennungen für Webanwendungen. Regeln werden automatisch aktualisiert und Blocks integrieren sich in Incidents und SOAR, ohne separates WAF-Produkt oder Lizenz.
Plan wählen und abonnieren. Sie erhalten anschließend das Angebot und den Link zur Aktivierung Ihres Abonnements im System.
Keine Demo · Antwort in Werktagen · Vollständige Plattform