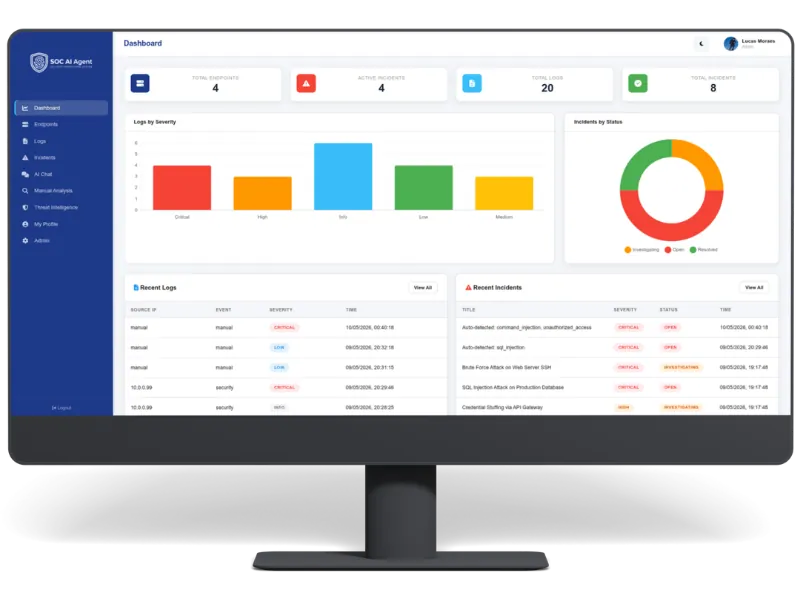
Painel
Visão executiva com KPIs, alertas ativos e estado da postura de segurança.
WAF, malware, análise IA, SOAR e threat intel num só ecossistema. Protege todos os sites no servidor, seja shared hosting, VPS ou stack no-code.
Os ataques batem primeiro nas aplicações web: sondas de admin, força bruta, bots e injeção. Suites de servidor e WAFs de perímetro não fazem SOC. Precisa de deteção, resposta e contexto no mesmo sítio.
Sondas a painéis de admin e CVEs exploradas antes do patch
Força bruta e credential stuffing nos logins
Tráfego de bots, scraping e abuso ao nível da CDN
Ninguém a vigiar os logs às 3 da manhã quando o ataque acontece
Shared hosting e servidores web precisam de SOC, não só de um WAF. Assine e proteja todos os sites no servidor.
A mesma arquitetura multi-agente do SOC AI Agent. Cada evento web é classificado e analisado pelo especialista certo, com o agente Web & Applications a liderar o contexto.
Classifica cada evento, delega aos especialistas, consolida a análise e aciona playbooks SOAR de forma autónoma, 24/7.
event:    POST /api/orders?id=1' OR 1=1--
agent:    web_applications
rule:     webapp_sqli_attempt
severity: high
soar:     block_ip + quarantine_session
status:   contained in 0.8s
O especialista Web & Applications analisa pedidos HTTP, logs de aplicação, APIs e erros com contexto web completo.
No plano Managed, a intervenção humana mensal e o relatório de servidor entram no envelope. Nos outros planos, SOAR e IA respondem de forma autónoma.
Os 24 módulos desbloqueados: painel, incidentes, SOAR, threat intel, feeds de IOC e mais. A ingestão limita-se a conectores web: potência de SOC sem infraestrutura empresarial.
Visão executiva com KPIs, alertas ativos e estado da postura de segurança.
Inventário do agente XDR nativo com telemetria em tempo real de processos, ficheiros, registo e rede em Windows e Linux.
Descoberta de CVE nos endpoints com pontuação CVSS, filtros de severidade e scans on-demand ligados ao inventário de ativos.
Pesquisa, correlação e retenção de logs de toda a infraestrutura.
Triagem, atribuição, linha temporal e encerramento de incidentes.
Playbooks automatizados para contenção e remediação em segundos.
Assistente de IA para consultas, análise e recomendações de resposta.
Documentação integrada, runbooks e procedimentos operacionais.
Visualize, adicione e gira bloqueios de IPs, domínios e ações maliciosas com auditoria completa.
Análise comportamental com machine learning para detetar anomalias, ameaças internas e desvios de baseline.
Regras web OWASP e Sigma, pedidos bloqueados em tempo real e afinação na consola, sem um produto WAF separado.
Analise de forma segura provas de ficheiros maliciosos no painel web: sandbox isolado, vereditos e triagem enriquecida por IA sem tocar nos endpoints de produção.
Feeds de IOC, CVE e contexto de ameaças enriquecido.
Visualização geográfica de atividade maliciosa em tempo real.
Indicadores de compromisso atualizados e partilha com a Threat Network.
Arquivo pesquisável de inteligência e campanhas observadas.
Rede colaborativa própria: partilha e recebe IOCs validados pela comunidade com enriquecimento automático.
Valida, corrige e enriquece indicadores e contexto de ameaça com correlação contínua contra logs e incidentes.
Integrações pré-construídas com SIEM, EDR, cloud e ferramentas de TI.
Exceções controladas para reduzir falsos positivos com auditoria.
Gestão de utilizadores, funções e permissões do SOC.
Configuração global da plataforma, alertas e políticas.
Preferências pessoais, notificações e credenciais do analista.
MFA seguro (TOTP) para analistas e administradores, com políticas por função e sessões protegidas.
Envie logs e eventos de segurança do hosting, dos sites e da stack, com WAF nativo em cada conector e sem projeto SIEM.
Qualquer evento web estruturado via API.
Plugin SOC Collector para sites WordPress, um conector entre vários.
SDK nativo para apps Lovable: eventos, erros e sinais de segurança.
Transmita logs e eventos de runtime de apps Replit.
Logs de deploy, funções e eventos edge.
Eventos de CDN e perímetro correlacionados com incidentes do site.
Endpoint HTTP genérico para integrações personalizadas.
Eventos de checkout, admin e apps: testes de cartões, tomada de contas e abuso na loja sem um SIEM separado.
Módulo SOC Collector para lojas PrestaShop, com as mesmas capacidades do conector WordPress.
Módulo SOC Collector para lojas Magento, com as mesmas capacidades do conector WordPress.
Cada conector WebApp inclui proteção WAF nativa: regras alinhadas com OWASP e deteções Sigma para aplicações web, com atualização automática de regras e resposta SOAR. Sem licença WAF separada.
Reveja hits de regras OWASP e Sigma, pedidos bloqueados e severidade, tudo ligado a incidentes e playbooks na mesma consola.
Incluído em cada conector WebApp, sem licença WAF separada.
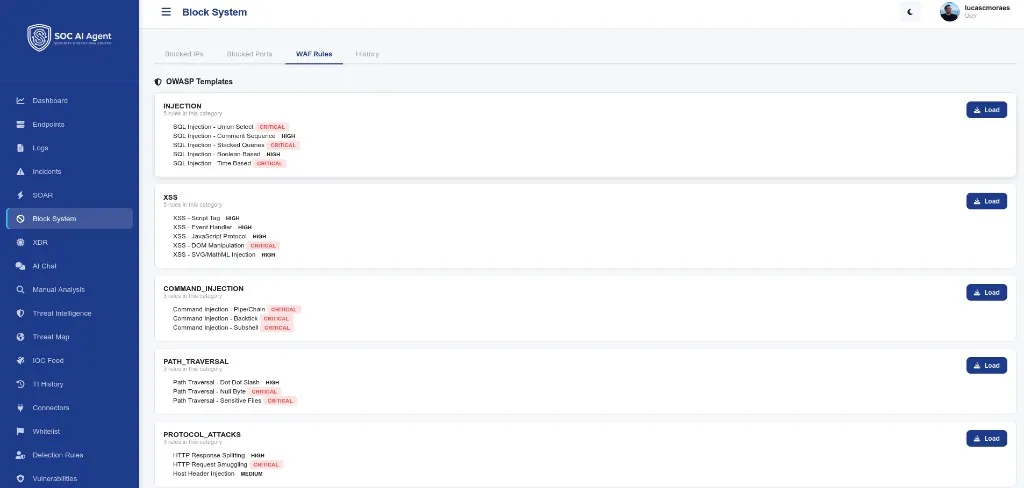
Bloqueie injeção SQL, XSS, path traversal, sondas de scanners e bots maliciosos com base nos padrões de ataque OWASP Top 10, antes de as ameaças chegarem à aplicação.
Deteções Sigma ajustadas para anomalias HTTP, abuso de login, comportamento de CMS e plugins e uso indevido de API, correlacionadas pelo agente especialista Web & Applications.
Os conjuntos de regras são atualizados continuamente na plataforma: zero downtime, sem patches manuais e novos padrões de ameaça web implementados sem ação do cliente.
Instale o agente ou conector no hosting, aponte webhooks ou use SDKs, em poucos minutos. CMS como WordPress, PrestaShop e Magento entram como qualquer outro conector.
Logs HTTP, autenticação, ficheiros, CDN e APIs são ingeridos em tempo real para todos os sites no servidor.
O orquestrador e os oito especialistas correlacionam sinais e pontuam ameaças com contexto web.
Playbooks bloqueiam IPs, isolam sessões e alertam a equipa, muitas vezes em menos de um segundo.
Força bruta, credential stuffing e padrões de viagem impossível em logins de admin e utilizadores.
Ficheiros suspeitos, webshells e alterações não autorizadas no servidor e nas apps.
SQLi, sondas XSS, path traversal e payloads maliciosos em pedidos web.
Tráfego anómalo via Cloudflare, scrapers e precursores de DDoS correlacionados com logs da app.
JavaScript malicioso tipo Magecart no checkout que rouba cartões e tokens de sessão.
Alterações não autorizadas a páginas, shells implantadas e persistência após compromisso.
Uma subscrição por servidor. Todos os sites nesse servidor ficam cobertos. Escolha o plano e receba a proposta por email.
Plataforma SOC completa no servidor, sem análise IA de código, Boot mode, backup ou envelope humano.
Tudo do Essential, mais análise IA de código e malware e Boot mode seguro para SEO.
Tudo do Pro, mais backup individual, envelope de intervenção humana e relatório mensal do servidor.
Valores sob proposta, por servidor e por mês. Depois do pedido, recebe o contacto com a proposta e o link para ativar a subscrição no sistema.
| Comparação | SOC AI WebApps | BitNinja | Imunify360 | cPGuard | Imperva WAF |
|---|---|---|---|---|---|
| Tipo de produto | SOC AI completo | Suite servidor | Suite servidor | Suite servidor | WAF de perímetro |
| WAF | |||||
| Scan de malware | |||||
| Análise IA de código | |||||
| SOC/SOAR multi-agente | |||||
| MDR / resposta humana | |||||
| Plataforma de threat intel | |||||
| Boot mode SEO-safe | |||||
| Backup + envelope humano | |||||
| Relatório mensal do servidor |
As capacidades dos concorrentes foram mapeadas a partir de documentação pública e mudam com o tempo. Compare a cobertura equivalente antes de decidir.
Mais do que um WAF tradicional. Assine o SOC AI WebApps e ative a proteção no servidor.
Sim. O SOC AI WebApps corre na mesma plataforma SOC AI Agent: orquestrador, oito agentes, SOAR, incidentes e threat intel. A diferença é o âmbito: conectores web e subscrição por servidor.
Instale o conector ou agente no servidor, aponte webhooks, ou use um SDK. CMS como WordPress, PrestaShop e Magento têm módulo collector dedicado; o resto liga-se por API, Cloudflare ou webhook.
Sim. SDKs nativos permitem enviar eventos, erros e sinais de segurança de aplicações Lovable e Replit sem construir infraestrutura personalizada.
Atualize para o SOC AI Agent para agentes de endpoint, conectores SIEM empresariais e cobertura completa de infraestrutura. A sua conta e playbooks podem migrar. Contacte-nos para planear a transição.
A subscrição é por servidor web e por mês, nos planos Essential, Pro ou Managed. Todos os sites nesse servidor ficam cobertos. Depois do pedido, enviamos a proposta e recomendamos o plano certo numa breve conversa.
Sim. Playbooks SOAR podem bloquear IPs, colocar sessões em quarentena e executar contenção em menos de um segundo. Ações críticas podem escalar para human-in-the-loop em planos suportados.
Sim. Trilhas de auditoria imutáveis, retenção configurável e suporte GDPR, RGPD e LGPD estão integrados desde o primeiro dia.
Sim. Cloudflare, shared hosting, VPS e stacks JAMstack ligam-se sem precisar de um CMS específico.
Sim. Cada conector WebApp inclui proteção WAF nativa com regras alinhadas com OWASP e deteções Sigma para aplicações web. As regras atualizam-se automaticamente e os bloqueios integram-se com incidentes e SOAR, sem produto ou licença WAF separada.
Escolha o plano e assine. Recebe de seguida o contacto com a proposta e o link para ativar a subscrição no sistema.
Sem demo · Resposta em dias úteis · Plataforma completa