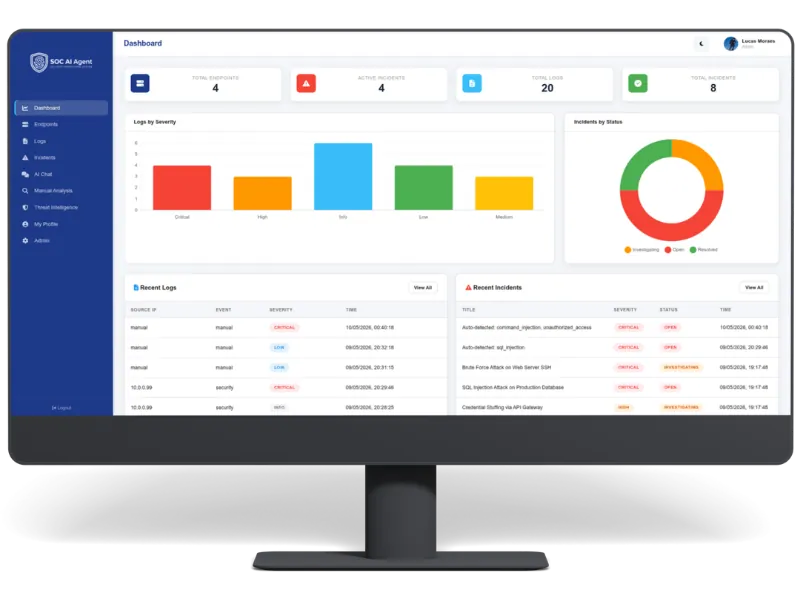
Panel
Visión ejecutiva y operativa en tiempo real.
WAF, malware, análisis IA, SOAR y threat intel en un solo ecosistema. Protege todos los sitios del servidor, ya sea shared hosting, VPS o stack no-code.
Los ataques llegan primero a las apps web: sondas de admin, fuerza bruta, bots e inyección. Las suites de servidor y los WAF de perímetro no son un SOC. Necesita detección, respuesta y contexto en el mismo sitio.
Sondas a paneles de admin y CVEs explotadas antes del parche
Fuerza bruta y credential stuffing en los logins
Tráfico de bots, scraping y abuso a nivel de CDN
Nadie vigilando los logs a las 3 de la mañana cuando ocurre el ataque
El hosting compartido y los servidores web necesitan un SOC, no solo un WAF. Suscríbase y proteja todos los sitios del servidor.
La misma arquitectura multiagente del SOC AI Agent. Cada evento web se clasifica y analiza con el especialista adecuado, con el agente Web & Applications liderando el contexto.
Clasifica cada evento, delega a especialistas, consolida el análisis y activa playbooks SOAR de forma autónoma, 24/7.
event:    POST /api/orders?id=1' OR 1=1--
agent:    web_applications
rule:     webapp_sqli_attempt
severity: high
soar:     block_ip + quarantine_session
status:   contained in 0.8s
El especialista Web & Applications analiza peticiones HTTP, logs de app, APIs y errores con contexto web completo.
En Managed, la intervención humana mensual y el informe del servidor están incluidos. En los demás planes, SOAR e IA responden de forma autónoma.
Los 24 módulos desbloqueados: panel, incidentes, SOAR, threat intel, feeds de IOC y más. La ingestión se limita a conectores web: potencia SOC sin infraestructura empresarial.
Visión ejecutiva y operativa en tiempo real.
Inventario del agente XDR nativo con telemetría en tiempo real de procesos, archivos, registro y red en Windows y Linux.
Descubrimiento de CVE en endpoints con puntuación CVSS, filtros de severidad y escaneos bajo demanda vinculados al inventario de activos.
Búsqueda, filtros y correlación de eventos.
Triaje, severidad, asignación y resolución.
Playbooks, ejecuciones e integraciones de respuesta.
Asistente contextual sobre su entorno.
Investigación guiada por analistas.
Visualice, añada y gestione bloqueos de IPs, dominios y acciones maliciosas con auditoría completa.
Análisis conductual con machine learning para detectar anomalías, amenazas internas y desviaciones de baseline.
Reglas web OWASP y Sigma, peticiones bloqueadas en vivo y ajuste desde la consola, sin un producto WAF aparte.
Analice de forma segura pruebas de archivos maliciosos desde el panel web: sandbox aislado, veredictos y triaje enriquecido por IA sin tocar endpoints de producción.
Enriquecimiento y contexto de amenazas.
Geolocalización y origen de ataques.
Indicadores en tiempo real.
Historial de consultas y coincidencias.
Red colaborativa propia: comparte y recibe IOCs validados por la comunidad con enriquecimiento automático.
Valida, corrige y enriquece indicadores y contexto de amenaza con correlación continua contra logs e incidentes.
Fuentes de ingesta y salida configurables.
Excepciones controladas para reducir falsos positivos.
Usuarios, roles y permisos.
Políticas, retención y preferencias.
Cuenta personal y preferencias de sesión.
MFA seguro (TOTP) para analistas y administradores, con políticas por rol y sesiones protegidas.
Envíe logs y eventos de seguridad del hosting, los sitios y el stack, con WAF nativo en cada conector y sin proyecto SIEM.
Cualquier evento web estructurado vía API.
Plugin SOC Collector para sitios WordPress, un conector entre varios.
SDK nativo para apps Lovable: eventos, errores y señales de seguridad.
Transmita logs y eventos de runtime desde apps Replit.
Logs de despliegue, funciones y eventos edge.
Eventos de CDN y perímetro correlacionados con incidentes del sitio.
Endpoint HTTP genérico para integraciones personalizadas.
Eventos de checkout, admin y apps: pruebas de tarjetas, toma de cuentas y abuso en la tienda sin un SIEM aparte.
Módulo SOC Collector para tiendas PrestaShop, con las mismas capacidades del conector WordPress.
Módulo SOC Collector para tiendas Magento, con las mismas capacidades del conector WordPress.
Cada conector WebApp incluye protección WAF nativa: reglas alineadas con OWASP y detecciones Sigma para aplicaciones web, actualización automática de reglas y respuesta SOAR. Sin licencia WAF separada.
Revise hits de reglas OWASP y Sigma, solicitudes bloqueadas y severidad, todo vinculado a incidentes y playbooks en la misma consola.
Incluido en cada conector WebApp, sin licencia WAF separada.
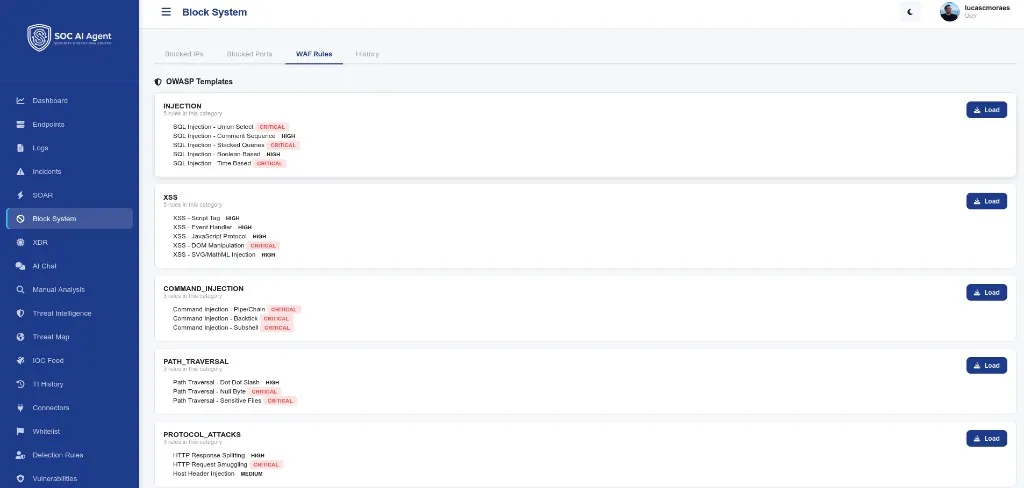
Bloquee inyección SQL, XSS, path traversal, sondas de escáneres y bots maliciosos según patrones de ataque web OWASP Top 10, antes de que las amenazas lleguen a su aplicación.
Detecciones Sigma ajustadas para anomalías HTTP, abuso de login, comportamiento de CMS y plugins y uso indebido de API, correlacionadas por el agente especialista Web & Applications.
Los conjuntos de reglas se actualizan continuamente en la plataforma: cero tiempo de inactividad, sin parches manuales y nuevos patrones de amenaza web desplegados sin acción del cliente.
Instale el agente o conector en el hosting, apunte webhooks o use SDKs, en minutos. CMS como WordPress, PrestaShop y Magento se conectan como cualquier otro.
Logs HTTP, autenticación, archivos, CDN y APIs se ingieren en tiempo real para todos los sitios del servidor.
El orquestador y los ocho especialistas correlacionan señales y puntúan amenazas con contexto web.
Los playbooks bloquean IPs, aíslan sesiones y alertan al equipo, a menudo en menos de un segundo.
Fuerza bruta, credential stuffing y patrones de viaje imposible en logins de admin y usuarios.
Archivos sospechosos, webshells y cambios no autorizados en el servidor y las apps.
SQLi, sondas XSS, path traversal y payloads maliciosos en peticiones web.
Tráfico anómalo vía Cloudflare, scrapers y precursores de DDoS correlacionados con logs de la app.
JavaScript malicioso tipo Magecart en el checkout que roba tarjetas y tokens de sesión.
Cambios no autorizados en páginas, shells implantadas y persistencia tras un compromiso.
Una suscripción por servidor. Todos los sitios de ese servidor quedan cubiertos. Elija el plan y reciba la propuesta por email.
Plataforma SOC completa en el servidor, sin análisis IA de código, Boot mode, backup ni envelope humano.
Todo de Essential, más análisis IA de código/malware y Boot mode seguro para SEO.
Todo de Pro, más backup individual, envelope de intervención humana e informe mensual del servidor.
Precios bajo propuesta, por servidor y por mes. Tras la solicitud, recibe el contacto con la propuesta y el enlace para activar la suscripción en el sistema.
| Comparación | SOC AI WebApps | BitNinja | Imunify360 | cPGuard | Imperva WAF |
|---|---|---|---|---|---|
| Tipo de producto | SOC AI completo | Suite servidor | Suite servidor | Suite servidor | WAF de perímetro |
| WAF | |||||
| Escaneo de malware | |||||
| Análisis IA de código | |||||
| SOC/SOAR multiagente | |||||
| MDR / respuesta humana | |||||
| Plataforma de threat intel | |||||
| Boot mode SEO-safe | |||||
| Backup + envelope humano | |||||
| Informe mensual del servidor |
Las capacidades de los competidores se mapearon a partir de documentación pública y cambian con el tiempo. Compare la cobertura equivalente antes de decidir.
WAF, malware y SOAR en el mismo ecosistema. Suscríbase al plan adecuado para su servidor.
Sí. SOC AI WebApps corre en la misma plataforma SOC AI Agent: orquestador, ocho agentes, SOAR, incidentes y threat intel. La diferencia es el alcance: conectores web y suscripción por servidor.
Instale el conector o agente en el servidor, apunte webhooks o use un SDK. CMS como WordPress, PrestaShop y Magento tienen módulo collector dedicado; el resto se conecta por API, Cloudflare o webhook.
Sí. SDKs nativos permiten enviar eventos, errores y señales de seguridad desde aplicaciones Lovable y Replit sin construir infraestructura personalizada.
Actualice a SOC AI Agent para agentes de endpoint, conectores SIEM empresariales y cobertura completa de infraestructura. Su cuenta y playbooks pueden migrar. Contáctenos para planificar la transición.
La suscripción es por servidor web y por mes, en los planes Essential, Pro o Managed. Todos los sitios de ese servidor quedan cubiertos. Tras la solicitud enviamos la propuesta y recomendamos el plan adecuado en una breve llamada.
Sí. Los playbooks SOAR pueden bloquear IPs, poner sesiones en cuarentena y ejecutar contención en menos de un segundo. Las acciones críticas pueden escalar a human-in-the-loop en planes compatibles.
Sí. Trazas de auditoría inmutables, retención configurable y soporte GDPR, RGPD y LGPD están integrados desde el primer día.
Sí. Cloudflare, shared hosting, VPS y stacks JAMstack se conectan sin necesitar un CMS concreto.
Sí. Cada conector WebApp incluye protección WAF nativa con reglas alineadas con OWASP y detecciones Sigma para aplicaciones web. Las reglas se actualizan automáticamente y los bloqueos se integran con incidentes y SOAR, sin producto ni licencia WAF separada.
Elija el plan y suscríbase. Recibirá a continuación la propuesta y el enlace para activar la suscripción en el sistema.
Sin demo · Respuesta en días laborables · Plataforma completa