Core
€299/moisPlateforme complète. Jusqu’à 10 endpoints. Aucune heure HITL incluse.
- Autonomous Cybersecurity Ecosystem complet
- Jusqu’à 10 endpoints
- 0 h HITL / mois
Un écosystème natif IA qui réunit SIEM natif, Agent XDR avec règles Sigma, playbooks SOAR, sandbox de fichiers, threat intelligence et un SOC 24/7 avec des analystes humains dans la boucle. Détectez, répondez et prouvez votre conformité GDPR, RGPD et LGPD depuis une seule console.
Dès €299/mois HT
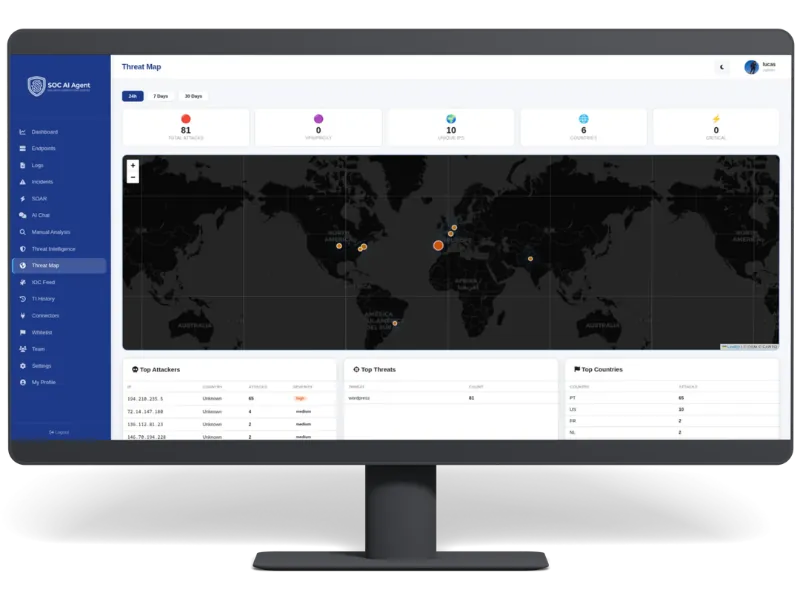
Chaque couche tourne sur la même plateforme et le même moteur d'IA, et nos services comblent les manques que le logiciel seul ne peut pas combler.
Collecte, stockage et corrélation natifs, ou une couche intelligente au-dessus de Splunk, Wazuh et du SIEM que vous utilisez déjà.
En savoir plusDes agents Windows et Linux diffusent la télémétrie des processus, fichiers, registre et réseau, confrontée à des règles Sigma mises à jour en continu.
En savoir plusLes détections déclenchent des playbooks qui isolent, bloquent et mettent en quarantaine en quelques secondes, automatiquement ou avec approbation.
En savoir plusL'IA multi-agents travaille jour et nuit et demande à un analyste humain de valider les actions sensibles.
En savoir plusFlux IOC, import STIX/TAXII et le réseau de menaces DolutechAI enrichissent chaque incident.
En savoir plusPiste d'audit immuable, politiques de rétention et preuves pour le GDPR, le RGPD et la LGPD.
En savoir plusNotre plateforme de Red Team et de pentest : huit agents IA attaquent, un pentester humain valide chaque vulnérabilité.
En savoir plusTests de sécurité avec rapport complet, plan de remédiation et sceau de sécurité numérique.
En savoir plusUne évaluation complète de votre posture de sécurité avec des recommandations concrètes.
En savoir plusUn soutien expert en cas d'incident : confinement rapide, remédiation et reprise complète.
En savoir plusForensique crypto, sauvetage après ransomware et enquêtes avec chaîne de possession documentée.
En savoir plusAccompagnement GDPR, LGPD, SOC 2, ISO 27001 et autres référentiels.
En savoir plusArchitectures Zero Trust et cloud-native conçues pour votre activité.
En savoir plusLa même plateforme pour sites et serveurs : WAF, malware, analyse IA et SOAR par serveur.
En savoir plusUne protection SOC 24h pour WordPress qui surveille, agit et restaure.
En savoir plusPlus qu'une plateforme — un service complet d'opérations de sécurité, opéré 24/7 par l'Autonomous Cybersecurity Ecosystem.
L'agent analyse les logs, corrèle les menaces et identifie les incidents en temps réel, sans interruption.
Pouvoir de décision intégré : détecte, classifie et répond via SOAR — blocage, isolement et remédiation en secondes.
DolutechAI exploite le service pour vous : ingestion, surveillance, analyse et réponse — sans SOC interne.
L'Autonomous Cybersecurity Ecosystem fonctionne de manière autonome, mais sait quand escalader. Dans les environnements critiques ou les situations à haut risque, il demande la validation d'un analyste humain avant d'exécuter des actions sensibles.
Ce n'est pas l'opérateur qui demande de l'aide — c'est l'agent autonome lui-même qui, après analyse de la sévérité, du contexte et de l'impact, détermine que la validation humaine renforce la sécurité de la réponse.
Événement identifié et classifié
Orchestrateur + spécialistes évaluent risque et impact
Réponse immédiate ou escalade Human-in-the-Loop
L'analyste examine le contexte, confirme ou ajuste l'action proposée
Action exécutée via SOAR avec piste d'audit complète
Incidents à fort impact nécessitant une confirmation humaine avant remédiation
Actifs, segments ou systèmes classés sensibles ou mission critiques
Isolement large, blocage massif ou remédiation invasive
Lorsque l'analyse n'atteint pas une confiance suffisante, l'agent privilégie la validation humaine
Human-in-the-Loop avec des analystes humains DolutechAI est disponible sur certains forfaits. L'autonomie complète de l'agent est incluse sur tous les forfaits.
MDR autonome avec human-in-the-loop quand la décision exige une personne. Demandez une démo et voyez l'agent opérer.
Chaque offre inclut la plateforme complète. Vous choisissez les endpoints, les heures HITL et les extras LLM. Prix en EUR/mois, HT.
Plateforme complète. Jusqu’à 10 endpoints. Aucune heure HITL incluse.
Plateforme complète. Jusqu’à 50 endpoints. 2 heures HITL et Max Mode.
Plateforme complète. Jusqu’à 100 endpoints. 10 heures HITL, Max Mode, priorité et accès bêta.
Les prix des concurrents sont des tarifs publics ou de référence approximatifs, généralement sur devis. Comparez une couverture équivalente avant d’acheter.
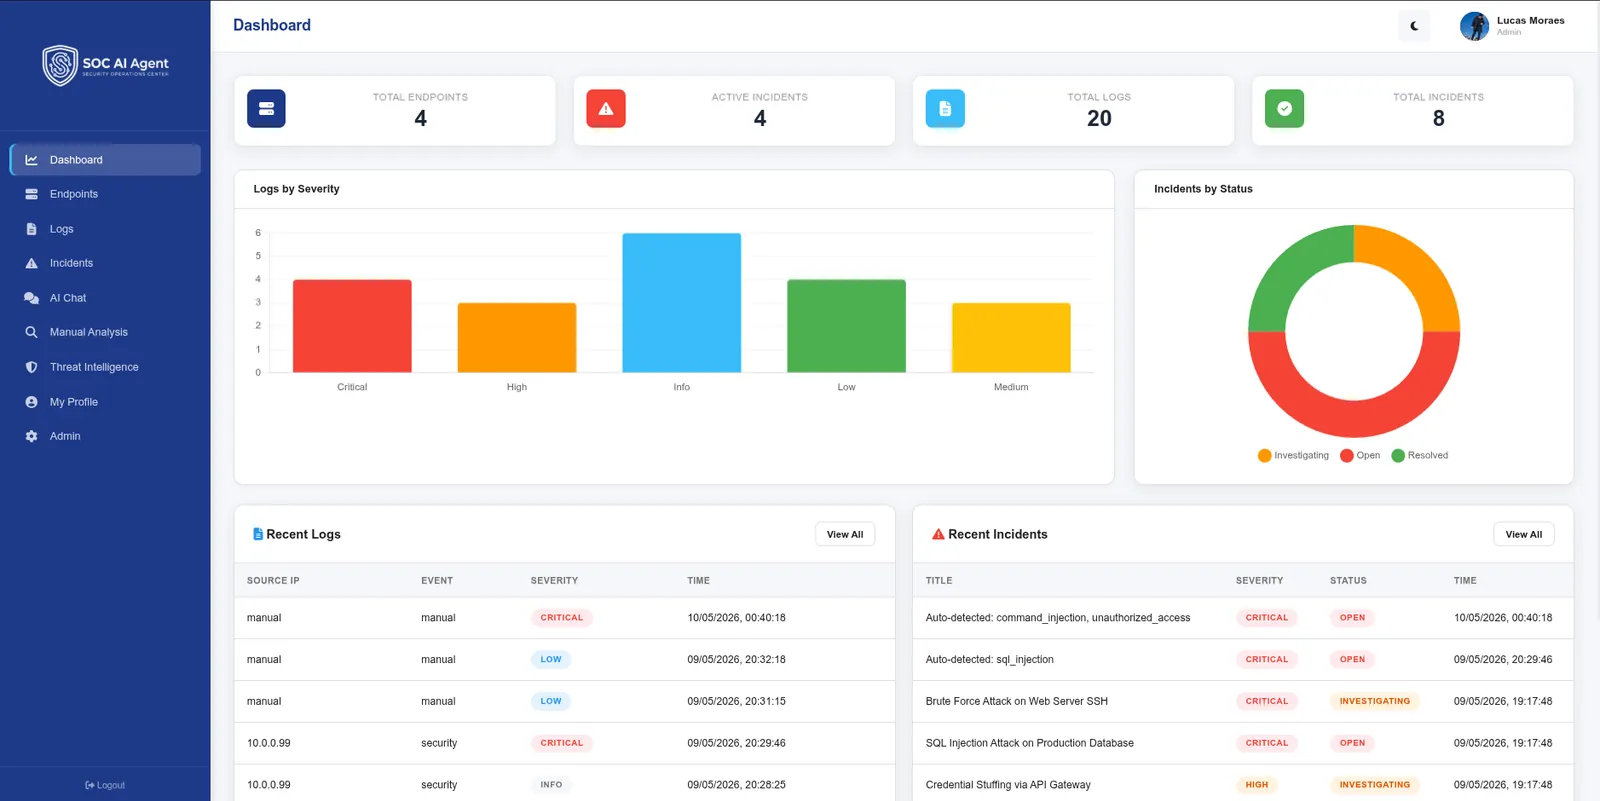
Tableau de bord intuitif avec visibilité en temps réel sur métriques, incidents et alertes de votre infrastructure.
L'Autonomous Cybersecurity Ecosystem est une plateforme complète de données de sécurité — collecte, stockage et corrélation natifs — tout en opérant comme couche intelligente sur Splunk, Wazuh et les SIEM d'entreprise que vous utilisez déjà.
Des capacités SIEM intégrées pour centraliser la télémétrie sans assembler un stack séparé au préalable.
Ingestion multi-protocole depuis endpoints, cloud, réseau, applications et APIs — agents, Syslog, webhooks et connecteurs.
Rétention de logs consultable avec politiques configurables, pistes d'audit et preuves prêtes pour la conformité.
Règles de corrélation multi-sources enrichies par l'orchestrateur IA et huit agents spécialistes pour des incidents contextualisés.
Interrogez la télémétrie conservée avec filtres et contexte pour les investigations — sans stack de recherche séparé.
Détections natives et scoring qui créent des incidents et alimentent l'orchestrateur IA et le SOAR.
Transférez les événements de votre SIEM existant — l'Autonomous Cybersecurity Ecosystem analyse, corrèle avec l'IA et répond via SOAR sans projet de remplacement.
Compatible HTTP Event Collector — transférez les événements Splunk sans remplacer vos index.
Intégration native Wazuh SIEM/XDR pour les alertes et la télémétrie des postes.
Common Event Format pour ArcSight et les autres SIEM d'entreprise.
Syslog UDP, TCP et TLS — RFC 5424 et RFC 3164.
Événements structurés via API REST pour vos pipelines et applications.
Point de terminaison HTTP générique pour les événements en temps réel de n'importe quel système.
Que les logs arrivent nativement ou depuis un SIEM tiers, le même orchestrateur, agents spécialistes, incidents et playbooks SOAR alimentent vos opérations.
Commencez avec votre SIEM actuel et ajoutez le MDR piloté par IA, ou déployez le stack natif complet — à vous de choisir.
Incidents, IOC et actions de réponse unifiés, quelle que soit l'origine des événements.
Pistes d'audit immuables et rétention configurable pour GDPR, RGPD et LGPD dès le premier jour.
SIEM natif et stacks existants — visibilité sans remplacer la télémétrie. Demandez une démo.
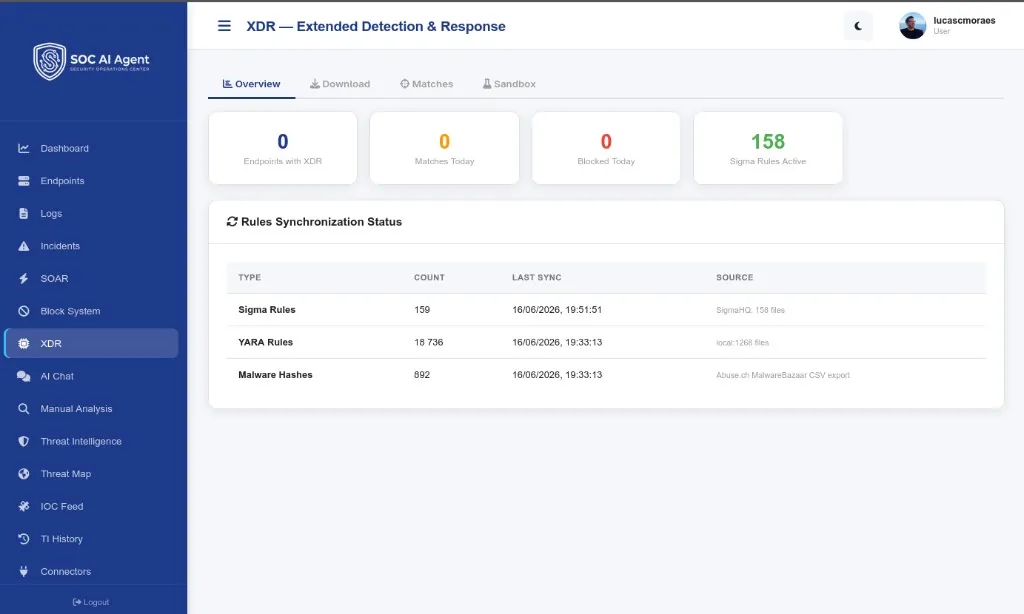
Déployez l'agent endpoint natif Dolutech, exécutez la détection Sigma dans le panneau et routez les menaces confirmées vers le même orchestrateur, incidents et playbooks SOAR — sans XDR tiers.
Agents légers pour Windows et Linux diffusent une télémétrie en temps réel des processus, fichiers, registre et réseau directement vers l'Autonomous Cybersecurity Ecosystem.
Règles Sigma mises à jour en continu — importez, activez et ajustez depuis la console web, versionnées et mappées à votre environnement.
Les détections déclenchent une réponse SOAR en temps réel — isolement, blocage et enrichissement d'incidents sans quitter la plateforme.
Gérez les règles, examinez les détections et tracez chaque alerte de la télémétrie endpoint au contexte d'incident.
Les analystes soumettent en toute sécurité des preuves de fichiers malveillants depuis le navigateur — le sandbox analyse les échantillons en isolation, renvoie un verdict et alimente le moteur IA et la file d'incidents sans risquer les endpoints de production.
Téléversez des fichiers ou collez des hashes directement dans la console web — sans outils locaux ni appliance séparée.
Les preuves malveillantes s'exécutent dans un environnement sandbox contrôlé — jamais sur les endpoints de production — avec capture comportementale complète.
Verdicts malveillant, suspect ou propre rattachés aux incidents avec extraction d'IOC et enrichissement par agents spécialistes.
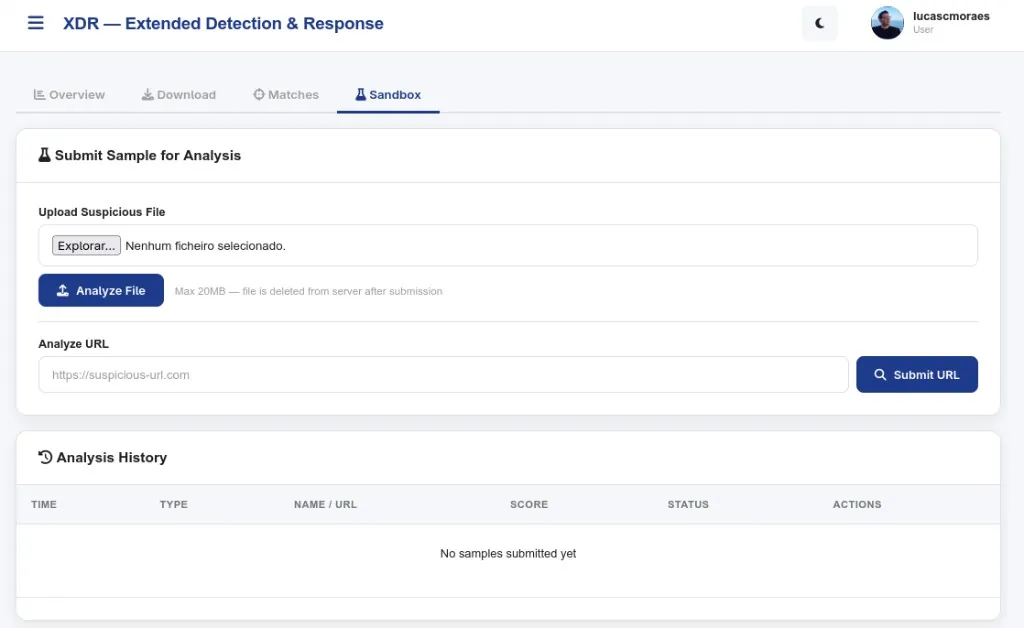
Triez les pièces jointes de phishing, exécutables inconnus et archives suspectes avec des résultats prêts pour l'audit.
De l'ingestion des logs à la réponse automatisée — tout dans une console.
Vue exécutive et opérationnelle en temps réel.
Inventaire de l'agent XDR natif avec télémétrie en temps réel des processus, fichiers, registre et réseau sur Windows et Linux.
Découverte de CVE sur les endpoints avec score CVSS, filtres de sévérité et scans à la demande liés à l'inventaire des actifs.
Recherche, filtres et corrélation d'événements.
Triage, sévérité, affectation et résolution.
Playbooks, exécutions et intégrations de réponse.
Importez, gérez et exécutez des règles Sigma mises à jour en continu — mappées à la télémétrie endpoint en temps réel et corrélées en incidents avec réponse SOAR instantanée.
Analysez en toute sécurité les preuves de fichiers malveillants depuis le panneau web : sandbox isolé, verdicts et triage enrichi par l'IA sans toucher aux endpoints de production.
Assistant contextuel pour votre environnement.
Investigation guidée par l'analyste.
Consultez, ajoutez et gérez les blocages d'IPs, domaines et actions malveillantes avec audit complet.
Analyse comportementale avec machine learning pour détecter anomalies, menaces internes et écarts de baseline.
Enrichissement du contexte de menace.
Géolocalisation et origine des attaques.
Indicateurs en temps réel.
Historique de requêtes et correspondances.
Réseau collaboratif propriétaire : partagez et recevez des IOC validés par la communauté avec enrichissement automatique.
Valide, corrige et enrichit les indicateurs et le contexte de menace avec corrélation continue contre logs et incidents.
Surveillance continue des enregistrements DNS SPF, DKIM et DMARC, alertes sur les échecs d'authentification et corrélation avec les incidents de phishing et de spoofing.
Ingestion d'intelligence structurée via STIX/TAXII, CSV et flux de menaces dans un espace TI unique.
Apparie en continu les indicateurs aux journaux et incidents ; les correspondances apparaissent dans le flux IOC et l'historique TI.
Sources d'ingestion et de sortie configurables.
Exceptions contrôlées pour réduire les faux positifs.
Utilisateurs, rôles et permissions.
Politiques, rétention et préférences.
Compte personnel et préférences de session.
MFA sécurisé (TOTP) pour analystes et administrateurs, avec politiques par rôle et sessions protégées.
Chaque type de log est analysé par le bon spécialiste — précision maximale, faux positifs minimaux.
Classifie l'événement, sélectionne le spécialiste, agrège les conclusions et propose des actions SOAR.
Moteur d'IA et modules dans un seul stack. Demandez une démo de détection, investigation et réponse ensemble.
File complète avec sévérité, statut, affectation et actions Investigate / Resolve.
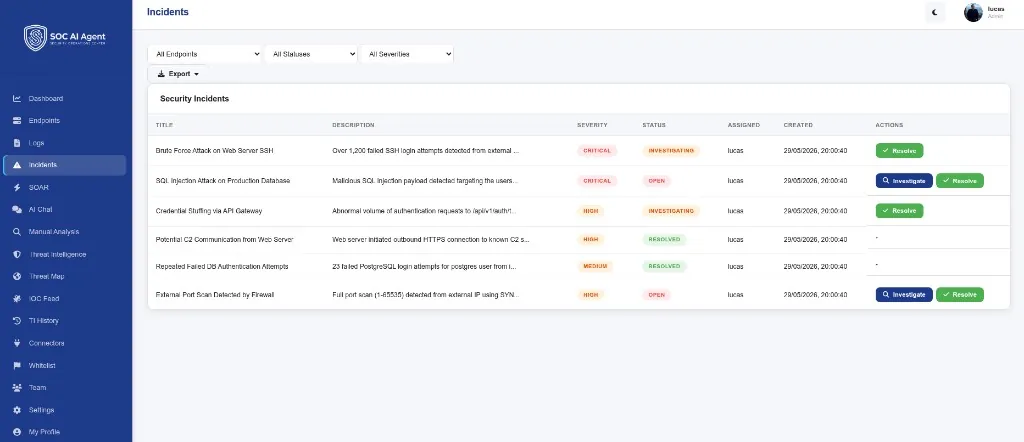
Automatisation avec déclencheurs, conditions et mode automatique ou approbation manuelle.
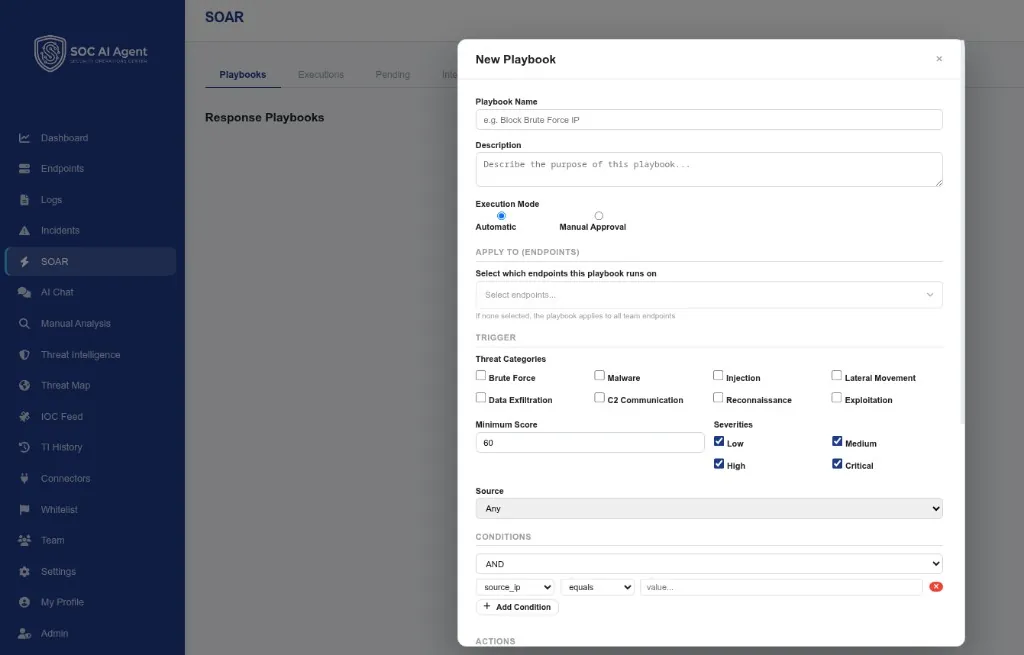
Visibilité continue de l'exposition avec priorisation CVSS sur votre parc d'endpoints.
Connectez SIEM, endpoints, cloud et applications sans reconstruire votre stack.
Tout événement structuré via API.
Intégration Wazuh SIEM / XDR.
Compatible HTTP Event Collector.
ArcSight Common Event Format.
RFC 5424 et RFC 3164.
Point de terminaison HTTP générique.
Plugin SOC Collector et blocage IP.
SDK natif pour applications Lovable — envoyez événements, erreurs et signaux de sécurité depuis vos apps créées par IA.
SDK natif pour Replit — diffusez logs, événements runtime et télémétrie de sécurité depuis vos apps et services.
Protection périmétrique et événements CDN.
Windows et Linux — télémétrie native.
Flux et correspondances continues.
Gestion centralisée dans le module Connectors.
Logs de déploiement, invocations de fonctions et événements edge pour analyse et réponse en temps réel.
Sortie d'événements, alertes et callbacks SOAR pour intégrations outbound en temps réel.
Intelligence collective entre instances SOC AI — uniquement des menaces réelles confirmées.
Contrôle des données, audit et preuves pour les régulateurs et les personnes concernées.
Chaque log, incident et action SOAR est enregistré.
Politiques configurables par source et par type.
Export et preuves pour les demandes DSAR.
Données sous contrôle du client et de la région.
Incidents et playbooks documentés.
Rapports pour l'art. 33 du GDPR et équivalents LGPD.
Chaque alerte arrive avec son contexte — source, sévérité et prochaine étape suggérée. L'historique complet reste accessible à l'équipe et aux auditeurs.
Alertes actives, endpoints surveillés et renseignement sur les menaces dans une vue opérationnelle unique.
La file de travail reflète la sévérité et la corrélation des événements, pour traiter en priorité ce qui compte.
Playbooks, validations manuelles et actions de confinement restent liés à l'incident, avec traçabilité complète.
Chronologie consultable par incident, prête pour la revue interne ou les demandes de conformité.
L'orchestrateur et 8 spécialistes analysent chaque log avec le contexte du type d'événement.
Les détections XDR en temps réel déclenchent les playbooks SOAR — isolement, blocage et quarantaine en secondes, automatiquement ou avec approbation.
Audit immuable, rétention configurable et preuves pour les personnes concernées et les régulateurs.
Partage sélectif d'IOC confirmés entre les instances SOC AI de la communauté.
Flux, historique TI et enrichissement continu des incidents.
JSON/REST, Wazuh, Splunk HEC, CEF, Syslog, Webhook, WordPress, Cloudflare et agents Go.
Ingestion via API, Syslog, SIEM, webhooks, plugin WordPress, Cloudflare et agents Go.
L'orchestrateur achemine chaque événement vers le bon spécialiste parmi 8 agents selon le type de log.
Sévérité dynamique, enrichissement TI et correspondance avec les flux en temps réel.
Les playbooks déclenchent un confinement en temps réel via XDR et SOAR — réponse automatique ou approbation manuelle.
Rapports, exports et traces pour GDPR, RGPD et LGPD.
Ingestion multiprotocole et agents sur les endpoints.
Orchestrateur LLM + 8 spécialistes par domaine de log.
SOAR, Cloudflare, blocage et notifications.
Oui. SOC AI Agent s'appelle désormais Autonomous Cybersecurity Ecosystem. La plateforme, les offres, votre compte et votre contrat restent les mêmes ; le nouveau nom reflète la couverture de tout le cycle, de la détection et de la réponse jusqu'aux preuves de conformité.
L'orchestrateur classe chaque événement par type de log et contexte, délègue à l'un des huit spécialistes et consolide l'analyse avant de créer ou mettre à jour un incident.
API JSON/REST, Wazuh SIEM/XDR, Splunk HEC, CEF (ArcSight), Syslog (RFC 5424/3164), webhooks, plugin WordPress SOC Collector, Cloudflare, agents Go pour Windows/Linux et connecteurs personnalisés.
Les playbooks définissent les déclencheurs (catégorie, score, sévérité), les conditions et les actions. Exécution entièrement automatique ou approbation manuelle avant remédiation.
Un réseau propriétaire ne partage que de vraies menaces — IOC avec hits SOC et incidents confirmés. Les données de flux publics ne sont pas partagées.
Pistes d'audit immuables, politiques de rétention, exports pour les personnes concernées et rapports de notification de violation (ex. art. 33 GDPR).
Les indicateurs sont corrélés avec les logs et incidents. IOC Feed et TI History affichent les correspondances ; Threat Network renforce les IOC validés par la communauté.
Oui. Agents Go pour Windows et Linux, plus le plugin WordPress SOC Collector avec blocage IP.
Les événements périmètre et CDN corrèlent les attaques web avec les incidents internes et peuvent déclencher des playbooks de blocage.
Les playbooks automatiques peuvent répondre en moins d'une seconde. L'analyse par spécialiste selon le type de log réduit drastiquement les faux positifs dans les environnements optimisés.
Oui. Envoyez des événements via Syslog, CEF, Splunk HEC, API JSON ou Wazuh. L'Autonomous Cybersecurity Ecosystem corrèle, analyse avec l'IA et répond via SOAR sans remplacer votre SIEM.
Oui. Configurez les seuils, playbooks, listes blanches, connecteurs, rétention et modes auto/manuel par environnement.
Le MDR (Managed Detection and Response) est le service de détection et réponse gérées que nous fournissons avec l'Autonomous Cybersecurity Ecosystem. Nous surveillons votre environnement 24/7, détectons les menaces et répondons de manière autonome — sans équipe SOC interne.
Human-in-the-Loop est le mécanisme par lequel l'agent autonome, face à un contexte critique ou une action sensible, escalade automatiquement vers un analyste humain pour valider la décision avant exécution. Autonomie au quotidien et sécurité renforcée lorsque le risque l'exige.
L'agent escalade lorsque la sévérité, l'environnement critique, l'impact potentiel de l'action ou la confiance de l'analyse indiquent que la validation humaine améliore la sécurité — par ex. incidents critiques, actifs sensibles ou remédiation invasive. La disponibilité des analystes dépend de votre forfait.
L'agent fonctionne de manière autonome sur tous les forfaits. Certains incluent des analystes humains dans le flux Human-in-the-Loop lorsque l'agent escalade. La disponibilité dépend de votre forfait — contactez-nous pour trouver la solution adaptée à votre environnement.
L'Agent XDR est la couche native de détection endpoint de Dolutech : agents légers sur Windows et Linux diffusent une télémétrie en temps réel (processus, fichiers, registre, réseau), moteur de règles Sigma mis à jour en continu et géré dans le panneau web, et détections qui déclenchent une réponse SOAR en temps réel — isolement, blocage et corrélation d'incidents. Il est intégré à l'Autonomous Cybersecurity Ecosystem — pas un produit XDR tiers.
Les analystes soumettent des fichiers suspects ou des preuves malveillantes depuis la console web de l'Autonomous Cybersecurity Ecosystem. Le sandbox exécute les échantillons en environnement isolé — jamais sur les endpoints de production — renvoie un verdict malveillant/suspect/propre avec détail comportemental et lie les résultats aux incidents, IOCs et enrichissement IA.
L'Autonomous Cybersecurity Ecosystem surveille en continu les enregistrements DNS SPF, DKIM et DMARC de vos domaines, alerte sur les mauvaises configurations ou le risque de spoofing dans le panneau web et corrèle les échecs d'authentification avec les flux de phishing et d'incidents.
Le stack traditionnel facture le logiciel — puis le MSSP qui l'opère, et encore les analystes qui trient les alertes. L'Autonomous Cybersecurity Ecosystem est un autopilot : une plateforme qui détecte, enquête et répond 24/7. Sans intermédiaire MSSP. Sans équipe SOC à sept chiffres.
Chiffres illustratifs des tendances du secteur. Le prix final dépend du volume de logs, des sources et de l’offre Core, Growth ou Scale. Prix HT. Contactez-nous pour une proposition sur mesure.
Plateforme complète face au coût MSSP et aux outils dispersés. Demandez une démo avec des chiffres pour votre volume.
Déployez l'Autonomous Cybersecurity Ecosystem en quelques minutes. IA multi-agents, SOAR et conformité intégrés.
Demander une démo Sans carte bancaire · Accès complet · Support dédié Organisation à but non lucratif ? Découvrez notre programme spécial avec jusqu'à 100 % de réduction →