WordPress alimente une part énorme du web public. Cette popularité en fait aussi une cible de haute valeur : agences, freelances et équipes internes partagent l'accès admin ; les plugins s'accumulent ; les fichiers changent sans que personne ne le remarque. Un compromis réussi est rarement un exploit cinématographique — c'est souvent un accès silencieux qui dure des semaines.
Corriger le Core est nécessaire. Ce n'est pas un programme de sécurité. Si le site est un canal de revenus, un portail clients ou une surface de marque, il a besoin d'une protection continue conçue pour WordPress — pas de l'espoir que la prochaine mise à jour arrive en premier.
Pourquoi WordPress reste dans le viseur
Les attaquants n'ont pas besoin d'un zero-day unique pour chaque site. Ils scannent les mêmes failles opérationnelles à l'échelle d'internet :
- Identifiants partagés — agences, prestataires et logins d'urgence qui n'expirent jamais.
- Sessions sans limite de temps — un cookie admin qui survit à l'incident pour lequel il a été créé.
- Plugins et thèmes obsolètes — historiquement là où commencent de nombreuses brèches WordPress, même avec un Core à jour.
- Fichiers altérés en silence — Core modifié, drop-ins supplémentaires, dossiers cachés et mu-plugins que personne n'inventorie.
Ce n'est pas théorique. Ce sont les conditions quotidiennes de sites qui « ont l'air sains » dans le navigateur pendant qu'une session opérateur, un webshell ou un plugin malveillant reste en arrière-plan.
Ce qui échoue sans SOC autour du site
Un pare-feu d'hébergement et une pile de plugins de sécurité peuvent encore laisser les opérateurs aveugles. Lacunes typiques :
- Pas de baseline d'intégrité — vous ne savez pas quels fichiers ont changé, lesquels manquent ou lesquels ont été ajoutés.
- Pas d'accès opérateur contrôlé — partager les mots de passe
wp-adminreste le défaut des agences. - Pas de WAF conscient de l'application lié à la réponse — des blocages existent, mais ne deviennent pas des playbooks.
- Pas de chemin de reprise auquel vous faites confiance — les sauvegardes existent quelque part, jusqu'au jour où vous avez besoin d'un restore propre.
Les mises à jour ferment des trous connus. Elles ne surveillent pas le site ensuite. Elles n'expirent pas la session d'un prestataire. Elles ne disent pas qu'un mu-plugin est apparu à 03:12.
Un connecteur WordPress, pas un gadget isolé
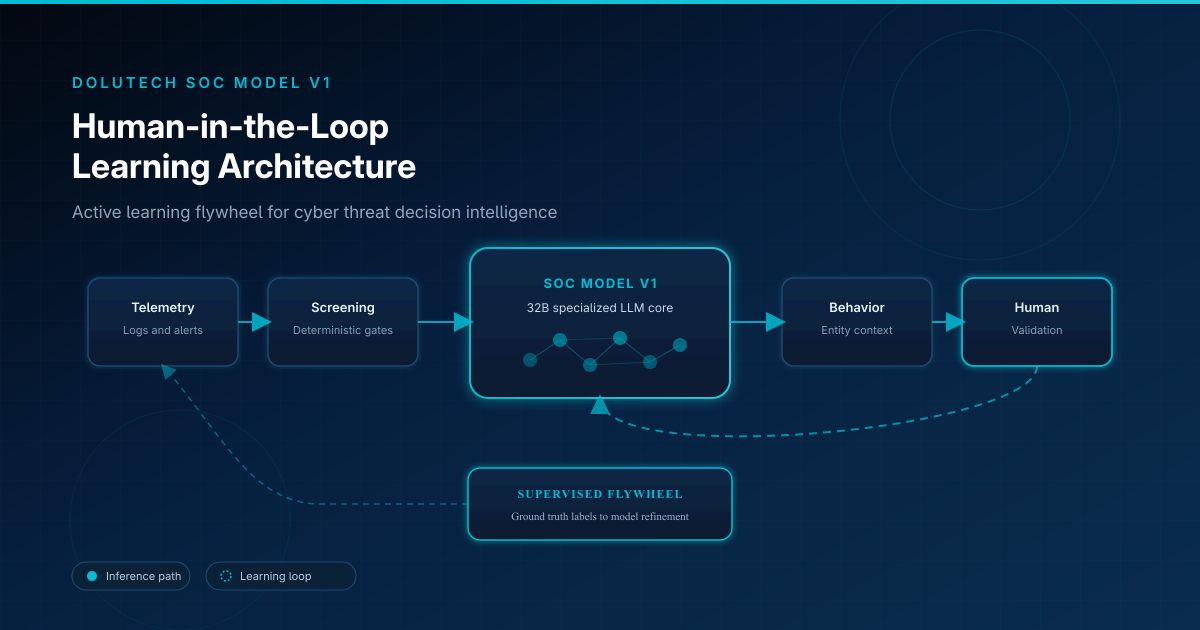
Le plugin de sécurité WordPress Dolutech est le connecteur WordPress de SOC IA WebApps. Il est conçu pour que le site alimente un SOC — journaux, intégrité, événements WAF et accès opérateurs — au lieu de vivre comme un tableau de bord de plugin isolé.
En pratique :
- Connexion WP Admin en un clic — les opérateurs s'authentifient au SOC ; ils ne collectionnent pas les mots de passe du site.
- Sessions temporaires de 60 minutes — l'accès expire automatiquement à la fermeture de la fenêtre.
- Intégrité du core — fichiers modifiés, manquants, supplémentaires et suspects, y compris dossiers cachés et mu-plugins.
- Inventaire des plugins et signaux de risque — versions et exposition, pas une liste oubliée dans un tableur.
- WAF dédié avec playbooks et SOAR — des blocages liés à la réponse, pas seulement un WAF générique de l'hébergeur.
- Sauvegardes prêtes pour la reprise — partie de l'offre SOC WebApps, pas une pensée après coup.
Vous pouvez conserver le WAF du CDN ou de l'hébergeur. Les événements appartiennent toujours à un seul endroit : le SOC qui surveille déjà le reste de la stack web.
Protégez le site que vous faites déjà tourner
Si WordPress est la façon dont les clients vous trouvent, il fait partie de votre périmètre de sécurité. Traitez-le ainsi : contrôlez qui entre dans wp-admin, sachez ce qui a changé sur le disque, et placez les événements WAF à côté d'un chemin de réponse. Le plugin est la façon dont ce modèle arrive sur WordPress sans transformer chaque login d'agence en secret partagé.
Inclus dans les offres SOC IA WebApps à partir de 10 €/mois, selon la taille du site et le volume de journaux. La mise en place d'un site unique se fait généralement en moins d'une journée.
Protégez WordPress avec un connecteur SOC, pas un gadget
Le plugin de sécurité WordPress Dolutech est le connecteur WordPress de SOC IA WebApps : connexion WP Admin en un clic, sessions de 60 minutes, intégrité du core, inventaire des plugins, sauvegardes et WAF dédié avec SOAR.